El gigante fintech Revolut se enfrenta a una severa crisis de reputación y seguridad tras haber caído en una sofisticada operación de suplantación de identidad (phishing), como lo informamos anteriormente. El problema, es que ahora se sabe que esta operación se prolongó entre cinco y seis meses.
Un grupo de ciberdelincuentes, utilizando cuentas comprometidas del sistema de correo electrónico certificado del Estado italiano “Posta Elettronica Certificata (PEC)”, logró engañar al personal de la entidad para obtener datos confidenciales de casi 700 clientes de alto perfil, catalogados como grandes inversores o “ballenas” de criptomonedas.
El PEC es el sistema oficial de correo electrónico certificado del Estado italiano, que opera como una red segura supervisada por un organismo gubernamental que utilizan las autoridades italianas, las empresas y los ciudadanos particulares para enviar correspondencia oficial o legal; el equivalente digital del correo certificado.
De hecho, el uso del sistema oficial PEC otorga a los mensajes enviados al estado italiano, el mismo valor legal que una carta certificada con acuse de recibo (raccomandata con ricevuta di ritorno) o un burofax.
El incidente, que ya está bajo la investigación de la Fiscalía de Reggio Calabria, la Dirección Nacional Antimafia y Antiterrorismo de Italia y las autoridades regulatorias de Lituania (donde opera Revolut Bank UAB), ha tomado un giro dramático con la aparición de demandas de rescate en la Dark Web, amenazas directas a los afectados y acusaciones cruzadas sobre la vulnerabilidad de las respuestas institucionales ante requerimientos judiciales.
A diferencia de los ciberataques tradicionales dirigidos a vulnerar bases de datos, redes o códigos fuente, la intrusión contra Revolut no afectó la infraestructura central del banco ni los fondos de sus usuarios. En su lugar, los atacantes explotaron la confianza en un canal oficial regulado y solicitaron información.
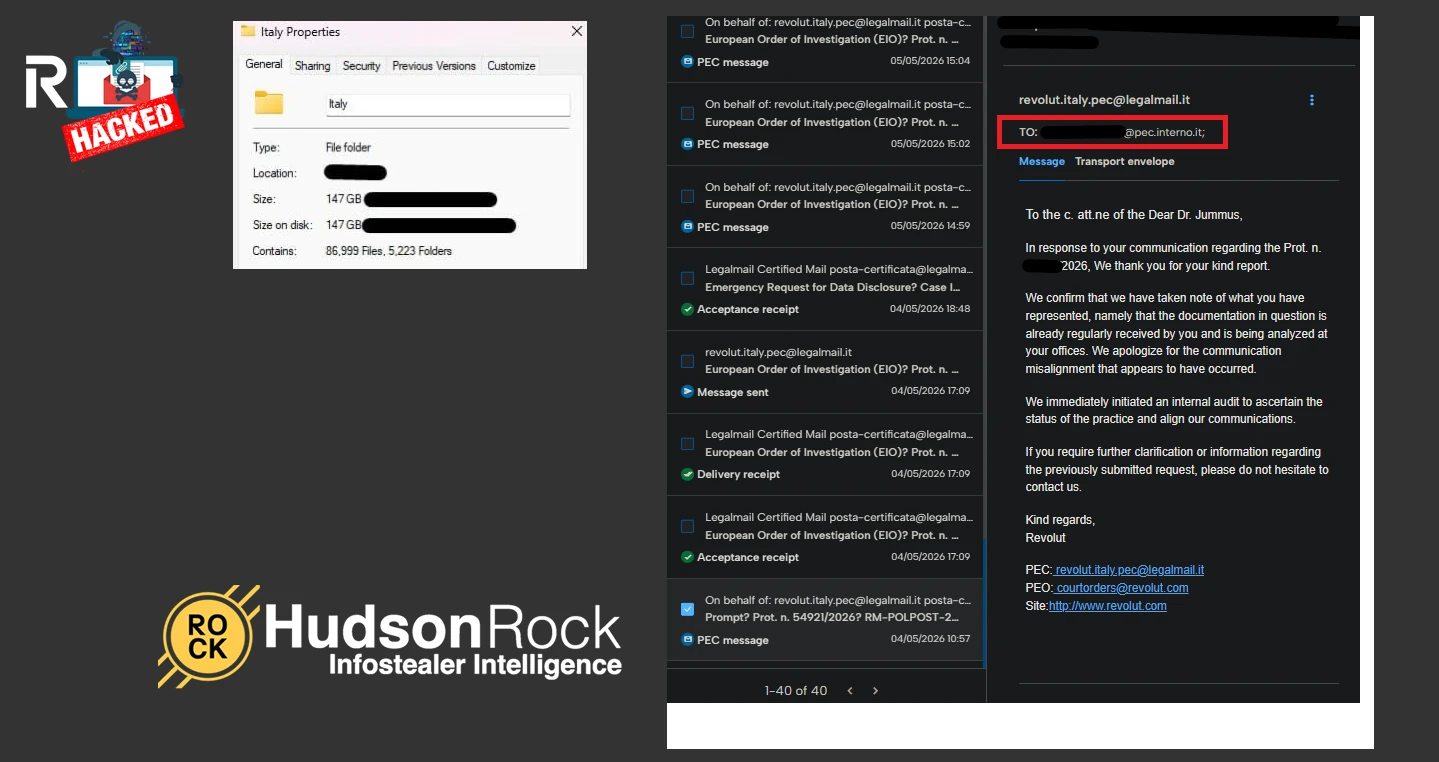
Según investigaciones de firmas de ciberseguridad como Hudson Rock, los delincuentes habrían obtenido credenciales de acceso pertenecientes al Ministerio del Interior de Italia a través de infostealers (malware especializado en el robo de información). Sin embargo, algunos analistas afirman que estos accesos PEC gubernamentales están a la venta en la dark web desde hace años.
No obstante, independientemente de la forma de haber obtenido acceso, bien sea con el uso de infostealers o comprándolos en la dark web, lo cierto es, que los atacantes tomaron el control del dominio institucional @pec.interno.it, con el cual enviaron solicitudes fraudulentas de información de diversas cuentas amparadas en supuestas investigaciones policiales.
Durante meses, el equipo de cumplimiento de la fintech británica ajeno a lo que sucedía con el sistema PEC del gobierno italiano, respondió de manera apropiada y sistemática cada uno de estos requerimientos falsos, suministrando todos los datos KYC (Know Your Customer).
Mediante análisis previo en la cadena de bloques (on-chain analysis), los ciberpiratas identificaron previamente a sus objetivos y solicitaron de manera quirúrgica los expedientes de unos 680 usuarios con elevadas tenencias en activos digitales, procedentes principalmente de Suiza, Francia, Reino Unido, Alemania y España.
Entre la información filtrada —que suma aproximadamente 147 gigabytes de datos— se encuentran documentos KYC críticos como copias de pasaportes, licencias de conducir, fotografías de verificación, direcciones domiciliarias, números telefónicos e historiales detallados de transacciones.
Y allí está el problema, pues la gravedad del ataque radica en el tipo de datos expuestos, ya que para los inversores de cripto, la filtración de su dirección física vinculada a saldos elevados representa un riesgo directo de secuestro, extorsión o robos con violencia en el mundo real con los ataque de llave inglesa que ahora son comunes en Europa.
Vale recordar, que los ataques de llave inglesa (wrench attacks) son un tipo de agresión física o coacción en el mundo real que usan los delincuentes para obligar a una persona a entregar las claves privadas o contraseñas de sus criptomonedas.
Entre las víctimas confirmadas se encuentra Mark Karpelès, ex director ejecutivo de la extinta plataforma Mt. Gox. Karpelès confirmó públicamente haber acudido a las autoridades policiales en Tokio, donde reside, tras expresar su temor por la seguridad física de su familia.
Asimismo, denunció que las víctimas han comenzado a ser abordadas de forma individual; en un caso, el atacante exigió 50.000 dólares a un usuario a cambio de eliminar sus archivos personales o si no enfrentaría consecuencias.
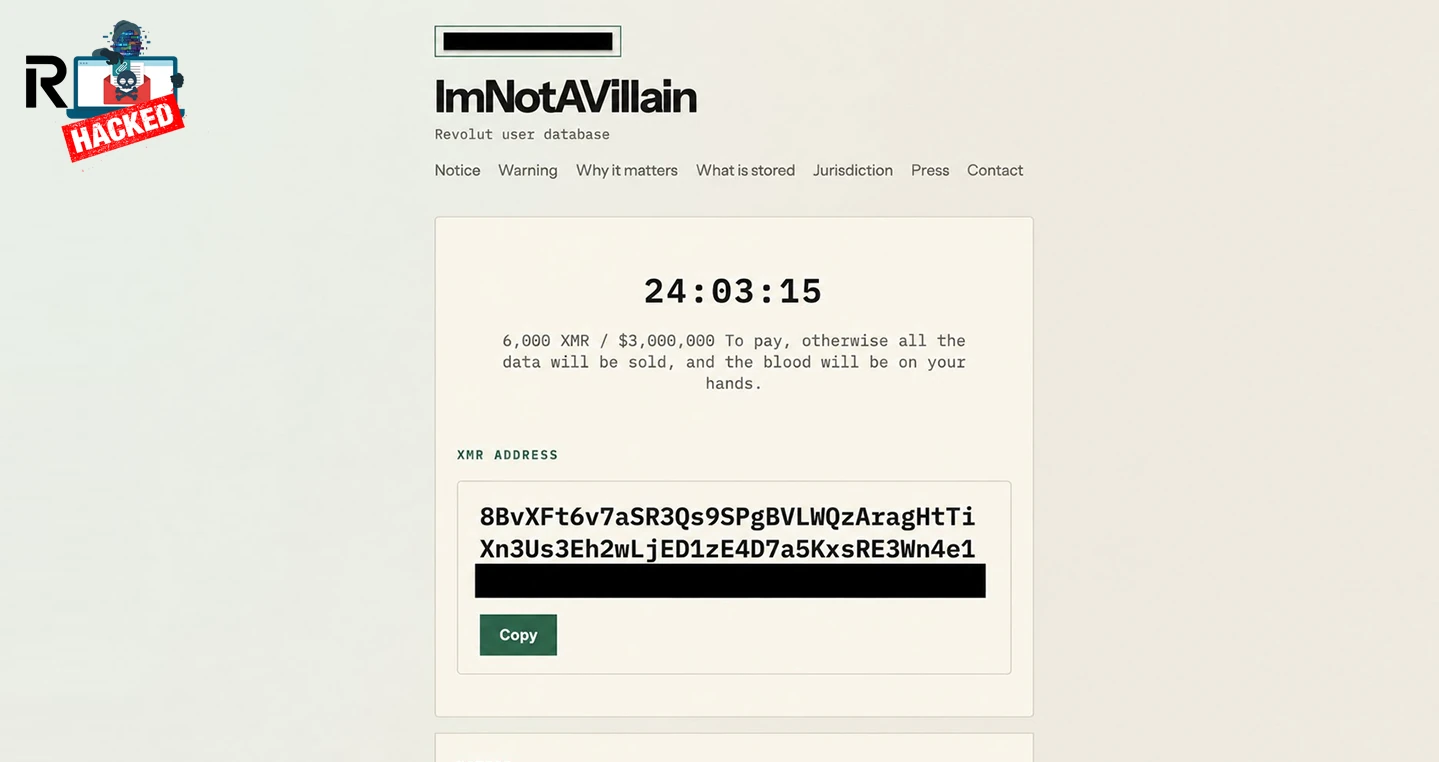
En paralelo, el actor de amenazas que opera bajo el seudónimo «iamnotavillain» lanzó una demanda pública de rescate a través de un sitio Web y en sus cuentas en Telegram y X (que ya fueron dadas de baja), exigía 6.000 XMR —criptomoneda enfocada en la privacidad y caracterizada por la imposibilidad de rastreo— equivalentes a 3 millones de dólares aproximadamente, a cambio de no vender el lote completo de datos a mafias u organizaciones criminales.
El diario Financial Times (FT), informó que había conversado con el presunto ciberdelincuente o varios de ellos pertenecientes al grupo de ciberpiratas por Telegram, y estos habrían amenazado con publicar los datos de los clientes a menos que Revolut pague el rescate solicitado. De hecho, llegaron a decir que “Revolut se portaba como un buen chico”.
Por su parte, voceros oficiales de Revolut sostienen que la empresa “no ha recibido ninguna comunicación directa ni peticiones de pago por parte del grupo extorsionador”, reiterando que sus sistemas principales nunca estuvieron en riesgo y que el incidente se limitó al uso fraudulento de un canal de comunicación legal y oficial por parte de un tercero.
Asimismo, ante este escándalo en Revolut ha pesar que se ha guardado silencio sobre la filtración de datos y en sus canales y redes oficiales, el neobanco está mostrando que está preparándose para mitigar los riesgos que pudieran generarse tras la filtración de datos como los fraudes y llamadas a sus clientes, estableciendo nuevas funciones de seguridad en su App.
Evidentemente, el escándalo ha desencadenado una fuerte polvareda política e institucional en Italia porque diputados de la oposición han exigido explicaciones urgentes al Ministerio del Interior tras tildar de “alarmante” la vulnerabilidad de la red PEC, alertando que Revolut podría ser solo la punta del iceberg de una campaña más amplia contra entidades financieras en Europa.
1 million Revolut Business customers. That’s the goal.
Reaching that milestone is about earning long-term loyalty and investing in lasting partnerships with businesses rooted in mutual growth.
From local operations to global expansion, our platform’s built to be our customers’…
— Revolut Business (@RevolutBusiness) September 9, 2026
Hay que recordar, que este evento salió a la luz en un momento sumamente sensible para la compañía de origen británico, ya que hace unos días atrás, habían indicado en una entrevista con FT y una publicación en su cuenta de la red social X, su meta para alcanzar un hito en sus servicios Business.
“1 millón de clientes de Revolut Business. Ese es el objetivo. Alcanzar ese hito se trata de ganarse la lealtad a largo plazo e invertir en asociaciones duraderas con empresas arraigadas en un crecimiento mutuo”, señala el encabezado de esta publicación que recoge las palabras de la entrevista de James Gibson, Head of Revolut Business.
Al mismo tiempo, Revolut que como empresa fue valorada recientemente en 115.000 millones de dólares, justo ahora se encuentra evaluando sus planes para una doble cotización bursátil en Nueva York y Londres. De manera que, una noticia de este tipo podría poner sobre la mesa temor y desinterés en los inversores bursátiles.
Además, Revolut informó hace un par de semanas atrás que desembarcó su oferta de servicios en Estados Unidos, por lo que una noticia asociada a una operación de filtración de datos puede afectar la percepción de los usuarios estadounidenses y entorpecer sus expectativas de crecimiento en ese mercado financiero, que es claramente el más apetecible del mundo.
Si bien los analistas coinciden en que los fondos de los clientes nunca estuvieron en peligro operativo, el impacto del incidente sobre la reputación de la marca, la privacidad de los usuarios y sus controles de cumplimiento (compliance) añade un severo nivel de escrutinio sobre la gobernanza de la fintech.