La interoperabilidad entre cadenas de bloques (cross-chain) sigue siendo el talón de Aquiles técnico de la Web3, debido a que el ecosistema descentralizado volvió a temblar este lunes, tras un nuevo incidente de seguridad que puso en evidencia los riesgos de confiar en validaciones insuficientes.
El puente de cadenas cruzadas de Ankr en Ethereum sufrió una brecha que permitió a un atacante extraer aproximadamente 304.500 dólares en criptoactivos mediante una técnica de falsificación de recibos (forged receipts).
Para los que no lo tienen claro, Ankr es una plataforma de infraestructura Web3 descentralizada que actúa como un proveedor de nodos y servicios en la nube para desarrolladores, proyectos e inversores dentro del ecosistema blockchain.
La detección temprana del ataque no provino de los sistemas internos de la compañía, sino de la vigilancia automatizada de firmas de seguridad especializadas en ciberseguridad blockchain como Blockaid y SlowMist, cuyas alertas en tiempo real evitaron que el daño escalara a mayores proporciones.
Este incidente, sumado a otros eventos recientes en la industria, reaviva el debate sobre los supuestos de confianza en los contratos inteligentes que mueven valor entre diferentes redes de activos digitales.
Las primeras señales de alerta sobre una actividad anómala en el contrato puente de Ankr (0xc437…7181) surgieron en las primeras horas de la madrugada del lunes 9 de noviembre de 2026.
@ankr Exploiter addresses: https://t.co/Em9qHrD4kB https://t.co/KWccx409Mp Example exploit tx: https://t.co/CfeUjn9xs8 Victim bridge: https://t.co/5c6YYvc74o
— Blockaid (@blockaid_) November 9, 2026
La empresa de seguridad Blockaid fue la primera en emitir un aviso público a través de su canal de monitoreo en X, advirtiendo sobre un exploit en curso en la red Ethereum: “Blockaid detectó un exploit en curso en @ankr en Ethereum. Un atacante presentó cinco llamadas de retiro en el puente de cadena cruzada de Ethereum de Ankr, utilizando un depósito mínimo de Optimism para desbloquear el inventario completamente bloqueado del puente hacia una billetera nueva. ~$292k drenados del puente hasta ahora a través de ~5 txs. El ataque aún está en curso.”
Blockaid detectó que un atacante estaba presentando múltiples solicitudes de retiro en el puente utilizando una estructura inusual: un depósito mínimo de prueba en Optimism para desbloquear el inventario bloqueado en la red principal de Ethereum.
Exploiter addresses: https://t.co/Em9qHrD4kB https://t.co/KWccx409Mp
Example exploit tx: https://t.co/CfeUjn9xs8
Victim bridge: https://t.co/5c6YYvc74o— Blockaid (@blockaid_) November 9, 2026
En cuestión de minutos, la firma identificó las direcciones asociadas al atacante (como 0x9A88Dd… y 0x119D25…) e indicó que la brecha se estaba ejecutando de forma consecutiva a través de varias transacciones automatizadas.
@ankr Swept operator wallets: https://t.co/sAf1RNf7Nq https://t.co/Mfyza8U1I6 https://t.co/QcmjscbcS4 https://t.co/C5PpSbqiIg https://t.co/PnqSmwtz6L Consolidation: https://t.co/qS28QUFdun Example sweep tx: https://t.co/h1FgpiOhza
— Blockaid (@blockaid_) November 9, 2026
Horas antes de los retiros en el puente, la vigilancia de Blockaid también descubrió movimientos sospechosos previos: el atacante había «barrido» fondos de múltiples billeteras de operadores de Ankr en diferentes redes (Ethereum, Arbitrum y Linea) para consolidar los recursos necesarios y financiar la infraestructura de relayers que ejecutaría el ataque.
🚨 SlowMist TI Alert 🚨 💸 @ankr Loss: ~$304.5k 🔍 Root Cause: The attacker submitted five forged cross-chain receipts referencing the same legitimate Optimism transaction, altering the recipient, token, and withdrawal amounts. All five receipts carried valid signatures from the bridge’s trusted consensus signer, allowing withdraw() to release assets without independently verifying the receipts against the actual source-chain events. ⚠️ The origin of the unauthorized signatures remains under investigation. Signer compromise has not been confirmed. 📌 Attacker (Tx Sender): 0x9A88Dd45AE846A979705c9cFdfD0f229e592D703 📌 Recipient: 0x119D250b82C1cf5345dF5912EFb4B1a4107a1Aa6 📌 Vulnerable Contract: 0xc437DF90B37C1dB6657339E31BfE54627f0e7181 Powered by https://t.co/Mz5jOnx997 Attack Tx: https://t.co/dU9j2cO3dI https://t.co/ALkBI5RbiA https://t.co/i2iFAEe73X https://t.co/ZPCecX3FkP https://t.co/LyaWqIvutJ Reused Source Tx: https://t.co/ATrjujtYHV
— SlowMist (@SlowMist_Team) November 9, 2026
Poco después del aviso inicial, el equipo de inteligencia de amenazas de SlowMist (SlowMist_Team) profundizó en el análisis técnico del incidente, calculando las pérdidas totales en 304.500 dólares y publicando la causa raíz del problema.
SlowMist detalló los hashes de las transacciones maliciosas y expuso cómo el atacante logró burlar los controles del puente, por lo que la combinación de las alertas automatizadas de Blockaid y el desglose forense de SlowMist permitió que la comunidad y los protocolos de terceros tuvieran visibilidad del riesgo en tiempo real, incluso cuando los indicadores de pausa pública del puente de Ankr tardaron en reaccionar.
El análisis forense realizado por SlowMist reveló que el vector de ataque no explotó un fallo criptográfico complejo de las firmas, sino un vacío de lógica en la validación cruzada del contrato inteligente.
Primero en el depósito semilla, donde el atacante realizó originalmente un depósito legítimo y de un valor mínimo (aproximadamente 0.0044 ankrETH) en la red Optimism el 3 de noviembre de 2026. Ese depósito ya había sido canjeado legítimamente en Ethereum días antes.
Luego ejecutó la falsificación de recibos (Replay y Mutación), la cual llevó a cabo tomando la referencia de esa única transacción de Optimism, el atacante generó cinco recibos de retiro falsificados. En ellos modificó deliberadamente los campos críticos: la dirección del destinatario, el tipo de token y los montos a extraer.
Posteriormente, se saltó la verificación porque las firmas válidas pasaron sin cotejo de realidad. Por ello, los recibos presentados contenían firmas criptográficas válidas emitidas por el firmante de confianza del puente.
Sin embargo, el contrato inteligente de destino en Ethereum carecía de una verificación fundamental: nunca comprobó si los datos firmados correspondían a un evento real, único y no gastado en la cadena de origen.
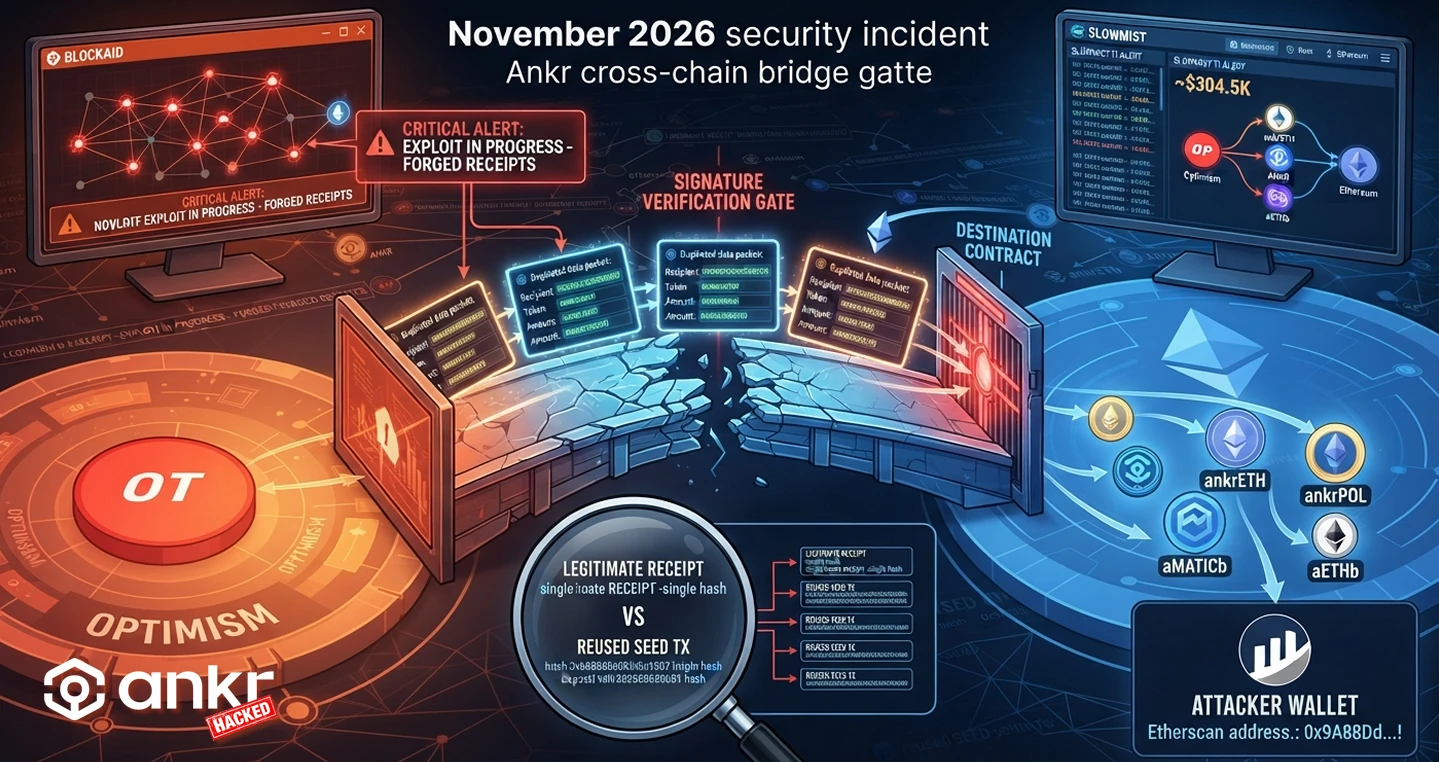
Además, existía ausencia de control de unicidad (Nullifiers), ya que al no registrar los identificadores de eventos ya procesados ni rechazar referencias duplicadas, el contrato aceptó las cinco solicitudes, permitiendo al atacante drenar por completo los tokens listados en el puente.
Los cinco retiros no autorizados vaciaron las tenencias de tokens soportados en el contrato de Ethereum y entre los activos extraídos se encontraban aproximadamente 82.91 ankrETH (valorados en unos 216.370 dólares), 515.206 tokens ankrPOL (~56.372 dólares), cerca de 7.98 millones de tokens nativos ANKR (~30.857 dólares), además de cantidades de aMATICb y aETHb que carecían de cotización activa en ese momento.
De manera que, las pérdidas totales certificadas superaron los 303.600 dólares. Curiosamente, este caso de Ankr se produjo en un lapso crítico de 72 horas que incluyó la pausa preventiva de nueve días del puente tBTC (debido a una vulnerabilidad en el kernel de Linux que afectaba a sus nodos) y las repercusiones legales y financieras derivadas del histórico exploit de KelpDAO en abril de 2026.
El incidente de Ankr deja una lección clara para los desarrolladores de infraestructura descentralizada, que enseñará que una firma digital válida no sustituye a la validación de la realidad.
Por otro lado, los desarrolladores del proyecto Ankr, no informaron de lo ocurrido con este exploit a los usuarios a través de sus cuentas en las redes, ni en su sitio Web, lo que causó malestar en algunos usuarios.
Confiar ciegamente en que un firmante externo apruebe una estructura de datos, sin exigir que el contrato de destino verifique el estado real del evento de origen mediante nullifiers o comprobaciones de unicidad, convierte a los puentes en blancos fáciles para actores maliciosos.
Gracias a la rápida intervención de herramientas de monitoreo como Blockaid y SlowMist, la comunidad pudo dimensionar el problema al instante, subrayando la urgencia de adoptar estándares de auditoría más rigurosos en la ingeniería de la interoperabilidad blockchain.