El nuevo informe de LiveSOC describe un ecosistema en el que ransomware, phishing y servicios criminales bajo demanda reducen las barreras técnicas para atacar. Cerca del 30% de los incidentes tratados fueron graves o críticos.
La inteligencia artificial está dejando de ser únicamente una herramienta defensiva para convertirse también en un multiplicador de las capacidades del ciberdelito. Automatización, modelos de lenguaje y servicios criminales disponibles bajo demanda están permitiendo desarrollar ataques con mayor rapidez y a una escala que hasta hace pocos años exigía conocimientos técnicos especializados.
Es una de las principales conclusiones del Mid-Year Threat Landscape 2026, el informe con el que Inetum analiza la evolución de las amenazas digitales durante la primera mitad del año.
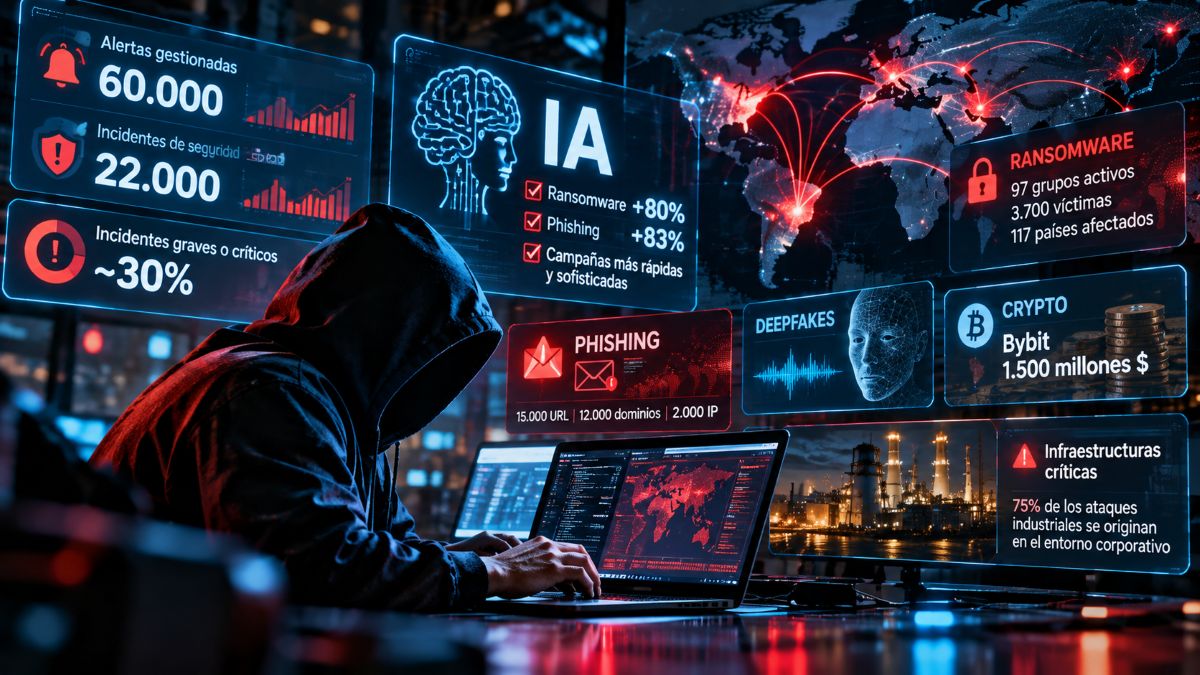
Su centro de operaciones de seguridad LiveSOC gestionó durante ese periodo más de 60.000 alertas y 22.000 incidentes de seguridad. Malware, intentos de intrusión y fraude concentraron más del 60% de los incidentes detectados.
El dato adquiere mayor relevancia cuando se analiza su gravedad. El informe señala que aproximadamente el 30% de los incidentes tratados fueron clasificados como críticos o graves y detecta, respecto a 2025, un incremento tanto del número de alertas como de su criticidad.
El ciberdelito se convierte en un servicio
Una de las transformaciones que identifica Inetum es la consolidación del modelo as-a-Service dentro de la economía criminal.
El mismo principio que ha permitido a las empresas contratar infraestructura tecnológica sin desarrollarla internamente está siendo reproducido en los mercados clandestinos. Accesos iniciales a redes corporativas, infraestructura para distribuir malware, campañas de phishing o capacidad para ejecutar ataques DDoS pueden adquirirse como servicios.
Esto reduce la barrera de entrada.
Un atacante ya no necesita necesariamente desarrollar todo el arsenal técnico necesario para una operación. Puede comprar el acceso a una organización previamente comprometida y contratar posteriormente otras capacidades necesarias para continuar el ataque.
Inetum considera que esta combinación de IA y servicios criminales está acelerando la industrialización del ciberdelito
La tendencia coincide con el panorama que acaba de describir la Agencia de la Unión Europea para la Ciberseguridad. ENISA mantiene el ransomware como la amenaza con mayor impacto inmediato y advierte de que los nuevos modelos de inteligencia artificial serán utilizados cada vez más para apoyar operaciones maliciosas.
97 grupos de ransomware activos
El ransomware muestra especialmente bien esa evolución.
Inetum contabiliza 97 grupos activos, más de 3.700 víctimas y presencia en 117 países durante el periodo analizado. Solo en los seis primeros meses de 2026, su equipo de Threat Intelligence identificó 29 nuevos grupos.
El informe describe un ecosistema progresivamente profesionalizado, apoyado en sistemas de afiliados y modelos Ransomware-as-a-Service (RaaS).
Ya no se trata únicamente de introducir malware en una organización, cifrar sus archivos y exigir posteriormente un rescate. Las operaciones incorporan robo de información, amenazas de publicación, interrupción de servicios y mecanismos de persistencia que aumentan la capacidad de presión sobre las víctimas.
La inteligencia artificial añade una nueva capa de automatización.
Inetum señala, apoyándose en las fuentes de inteligencia recogidas en su informe, que la IA habría potenciado aproximadamente el 80% de las campañas de ransomware analizadas, permitiendo automatizar diferentes fases de las cadenas de ataque e incluso apoyar procesos de negociación.
El porcentaje debe interpretarse dentro de la metodología y fuentes utilizadas por el informe y no como una medición de la totalidad de ataques de ransomware existentes.
Otros estudios apuntan, sin embargo, en la misma dirección. Una investigación global de Proofpoint publicada en julio encontró que el 65% de las organizaciones afectadas por ransomware consideraba que la inteligencia artificial había hecho más eficaces los ataques, especialmente mediante phishing, suplantación y robo de credenciales.
El phishing también aprende a utilizar IA
El correo electrónico continúa siendo una de las puertas de entrada preferidas.
Inetum identifica alrededor de 15.000 URL, 12.000 dominios y 2.000 direcciones IP relacionadas con campañas de phishing durante el periodo analizado y recoge estimaciones según las cuales el 83% de las campañas observadas incorporan capacidades potenciadas por inteligencia artificial.
La IA permite generar textos más convincentes, adaptar mensajes a una víctima concreta y automatizar campañas a una escala difícil de conseguir manualmente.
Pero la amenaza está dejando también de limitarse al correo.
El vishing utiliza llamadas de voz para suplantar a personas u organizaciones, mientras que los deepfakes permiten reproducir voz e imagen con un grado creciente de realismo.
El informe plantea un cambio significativo en la lógica de algunos ataques: en lugar de vulnerar técnicamente un sistema, el delincuente puede intentar convencer a la propia víctima de que le proporcione acceso.
Esto afecta incluso a organizaciones que utilizan autenticación multifactor. Inetum recoge casos de kits de phishing Adversary-in-the-Middle capaces de interceptar sesiones y credenciales, debilitando la idea de que disponer de MFA es suficiente por sí solo para detener cualquier intento de acceso.
De robar datos a interferir en el mundo físico
La segunda gran transformación que señala el estudio aparece en las infraestructuras críticas.
La convergencia entre tecnologías de información (IT) y tecnologías operativas (OT) está conectando sistemas corporativos con procesos industriales que controlan instalaciones físicas.
Según Inetum, el 75% de los ataques industriales analizados tiene su origen en brechas procedentes del entorno corporativo.
Eso cambia potencialmente las consecuencias de un incidente.
Un ataque contra una empresa industrial ya no tiene necesariamente como único objetivo robar información. Puede intentar detener una línea de producción, interferir en sistemas energéticos o afectar a infraestructuras de transporte y comunicaciones.
El fenómeno se cruza además con la geopolítica.
El informe analiza campañas relacionadas con los conflictos de Ucrania, Oriente Medio, India y Pakistán, las tensiones entre China y Taiwán y la actividad vinculada a Corea del Norte. También señala cables submarinos, sistemas satelitales y servicios esenciales como posibles objetivos prioritarios durante la segunda mitad de 2026.
Las criptomonedas continúan en el mapa de los ataques estatales
El documento dedica precisamente una parte de su análisis a Corea del Norte y vuelve a poner sobre la mesa la relación entre ciberseguridad y activos digitales.
Inetum describe un ecosistema de ciberdelito patrocinado por el Estado que utiliza, entre otras estrategias, el robo de criptomonedas y redes de trabajadores tecnológicos encubiertos para obtener financiación y eludir sanciones internacionales.
Como ejemplo, el informe cita el ataque contra Bybit que provocó el robo de aproximadamente 1.500 millones de dólares en activos digitales.
La referencia resulta especialmente relevante para la industria cripto porque muestra hasta qué punto los exchanges, protocolos y sistemas de custodia se han convertido en objetivos de actores con capacidades que van mucho más allá del ciberdelincuente tradicional.
La velocidad empieza a convertirse en el problema
El denominador común de estas amenazas no es únicamente su sofisticación.
Es la velocidad.
Inetum contabiliza más de 11.421 acciones de respuesta temprana ejecutadas por LiveSOC durante el primer semestre, incluyendo revocación de sesiones, restablecimiento de contraseñas, terminación de procesos, bloqueo de dominios y aislamiento de equipos.
Frente a ataques automatizados capaces de escalar rápidamente, la ventana disponible para detectar, analizar y responder puede reducirse considerablemente.
“La inteligencia artificial se ha convertido en un factor decisivo en la evolución del ciberdelito”, explica Manuel Castillo, director de Global Security Operations (SOC) de Inetum. «Según Castillo, la automatización de ransomware, phishing y fraude permite desarrollar operaciones “más rápidas, escalables y difíciles de detectar”
El desafío que plantea el informe no consiste, por tanto, simplemente en enfrentarse a más malware.
El cambio es estructural: IA para automatizar, mercados clandestinos para contratar capacidades y conflictos geopolíticos capaces de proporcionar objetivos y motivaciones.
El ciberdelito está adoptando algunos de los mismos principios que transformaron la economía digital legítima: automatización, especialización, servicios bajo demanda y escalabilidad.
La diferencia es que aquí escalar significa poder atacar a más organizaciones, en menos tiempo y con una barrera técnica cada vez menor.