El ecosistema de criptoactivos en Japón ha sufrido un nuevo revés operativo, a pocos días del ciberataque que puso en jaque al sistema financiero japonés y que obligó al CEO de GMO Internet Group, Masatoshi Kumagai, a pedir disculpas en una rueda de prensa, admitiendo que a pesar de haber sido alertado sobre las vulnerabilidades del sistema por una empresa de seguridad interna del grupo, no se implementaron las contramedidas suficientes.
Sin embargo, este martes Binance Japón, el brazo local de la mayor plataforma de intercambio de activos digitales del mundo, ha emitido un comunicado urgente, notificando la suspensión inmediata e indefinida de los depósitos y retiros en yenes japoneses (JPY) gestionados a través de GMO Aozora Net Bank.
La medida, de carácter preventivo, se tomó minutos después de que la entidad bancaria confirmara en un comunicado, la detección de accesos no autorizados en sus sistemas de comunicaciones externas.
El incidente representa la escalada definitiva de una crisis cibernética que afecta a la matriz tecnológica del banco, el conglomerado GMO Internet Group, y que pone en jaque la infraestructura de pagos telemáticos de los servicios financieros del país.
El GMO Aozora Net Bank es un banco digital japonés (neobanco) nacido de la alianza entre el gigante de servicios de internet GMO Internet Group y el banco tradicional Aozora Bank, el cual está principalmente enfocado en servicios financieros digitales para empresas, comercio electrónico, inversores en mercados financieros y servicios de Banking-as-a-Service (BaaS) como emisión de API bancarias.
El incidente de seguridad masivo, el impacto directo se dio dentro de GMO Internet Group (la matriz tecnológica del banco) y afectó fuertemente a sus plataformas de alojamiento y servicios de inversión en divisas (FX).
本日11月10日20時30分頃、GMOあおぞらネット銀行において外部からの不正な通信を検知したため、予防的な措置としてAPIサービスを一時的に停止するとの連絡がありました。それに伴い、GMOあおぞらネット銀行を使用した日本円の入出金が現在ご利用いただけません。 なお、PayPayマネーおよびドコモSMTBネット銀行につきましては、引き続き入出金が可能です。 詳細につきましては、下記URLからご確認ください: https://t.co/9sYlNhxshC
— Binance Japan(バイナンスジャパン)🇯🇵 (@_BinanceJapan) November 10, 2026
De allí que, la entidad financiera japonesa esté monitoreando la plataforma buscando nuevas vulnerabilidades que puedan afectar su servicio nuevamente, obligando a Binance Japón a detener las transacciones.
Para comprender el impacto del anuncio de Binance, es necesario remontarse a la segunda mitad de octubre de 2026, cuando GMO Internet Group se convirtió en el objetivo de un ciberataque masivo sin precedentes en el sector tecnológico nipón.
El origen del ataque (en sus Servidores VPS), llevó a que ciberatacantes vulneraran la infraestructura de la plataforma Onamae.com Desktop Cloud, un servicio de servidores virtuales privados comercializado por la propia GMO para el comercio automatizado en mercados de divisas (Forex).
Esto facilitó el que se pudieran comprometer masivamente datos de la entidad, ya que el ataque expuso las credenciales de acceso de más de 26.000 servidores virtuales, permitiendo el secuestro de sesiones y la posterior exfiltración de información confidencial de miles de operadores financieros e inversores.
Luego, tras el ciberataque los actores detrás de la operaciones comenzaron una campaña de extorsión y filtración en la Dark Web, con la que básicamente, los atacantes intentaron extorsionar a GMO solicitando más de 50 millones de dólares en rescate para no liberar los datos obtenidos.
Ante la negativa del grupo empresarial de efectuar el pago, los datos fueron parcialmente publicados el 27 de octubre en foros de la Dark Web, forzando a la empresa a solicitar el apagado de equipos clientes y la desconexión masiva de redes.
A pesar de que los directivos de GMO Aozora Net Bank insistieron públicamente el 4 de noviembre en que el banco operaba como una entidad con infraestructura segregada e independiente de GMO Internet, la realidad operativa terminó colapsando esta excusa.
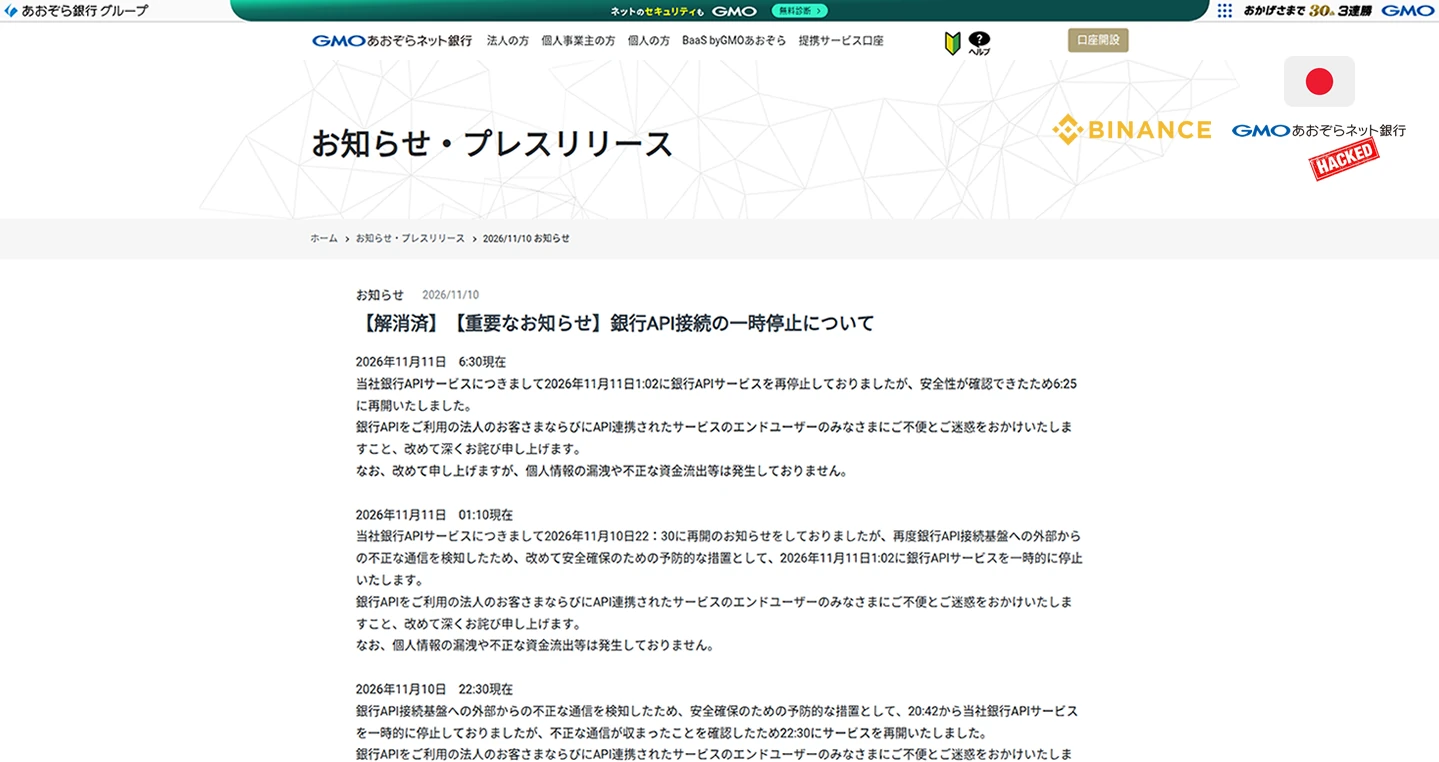
Es por ello, que ante esta delicada situación en que se encuentra dicho banco, la detección de comunicaciones externas no autorizadas alrededor de las 20:30 horas de este martes 10 de noviembre obligó a sus operadores de seguridad a cortar sus API telemáticas, desmintiendo la contención total del riesgo y desactivando su integración con exchanges de criptomonedas.
El comunicado indicó: “Debido a la detección de comunicaciones externas no autorizadas en una parte de nuestra infraestructura de conexión de API bancaria, hemos suspendido temporalmente nuestros servicios de API bancaria como medida de precaución para garantizar la seguridad. Pedimos disculpas sinceramente por cualquier inconveniente o interrupción causada a nuestros clientes corporativos que utilizan nuestras API bancarias y a los usuarios finales de los servicios vinculados a nuestras API”.
“Tenga en cuenta que no se ha filtrado información personal ni se han malversado fondos no autorizados. La fecha de reanudación aún no se ha determinado. Estamos contactando individualmente a las empresas que se conectan a nuestras API y también hemos enviado un correo electrónico masivo”.
Ante la desconexión bancaria, Binance Japón activó sus protocolos de contención para evitar que fallos de seguridad en la pasarela bancaria externa vulneren las cuentas de sus usuarios, confirmando la parálisis de los servicios de entrada y salida de capital a través de GMO Aozora Net Bank.
Durante el evento de desactivación del acceso vía API, Binance informo que canalizaba sus flujos financieros operativos mediante opciones bancarias alternativas habilitadas en la plataforma como PayPay Money y Docomo SMTB Net Bank.
Asimismo, en el comunicado oficial de Binance se informó sobre la Advertencia de Riesgo Regulatorio, señalando que los criptoactivos no constituyen moneda de curso legal garantizada por el Estado japonés y reiteró que la custodia y trasferencia de valores requiere de una supervisión rigurosa de las credenciales de red.
No cabe duda, que este incidente subraya las complejas interdependencias que existen en la infraestructura de la banca como servicio (Banking-as-a-Service o BaaS) y en todo caso, aunque las entidades mantengan capas de protección independientes en sus libros contables principales, las vulnerabilidades en los proveedores tecnológicos matriz o en las interfaces de programación (API) siguen representando una puerta trasera crítica.
El ciberataque contra GMO Internet ha reavivado las discusiones dentro del gobierno de Japón sobre la implementación urgente de leyes de Ciberdefensa Activa (Active Cyber Defense), otorgando a las autoridades la capacidad de rastrear y desactivar infraestructuras atacantes antes de que interrumpan el funcionamiento de los mercados financieros y de criptoactivos locales.