El avance de la inteligencia artificial como asistente de codificación ha facilitado la creación de herramientas complejas en tiempos récord. Sin embargo, esta misma adopción masiva ha sido aprovechada por ciberdelincuentes para estructurar tácticas de ingeniería social avanzadas.
Un reciente informe publicado por la firma de inteligencia en blockchain TRM Labs pone al descubierto una sofisticada campaña de estafas distribuida en YouTube, la cual utiliza la marca de modelos de IA ampliamente conocidos para convencer a los usuarios de construir y financiar sus propios sistemas de drenaje de activos digitales.
Según el Índice de Adopción de IA en el Crimen de TRM para 2026, la utilización de tecnologías generativas por parte de actores maliciosos creció un 40 % interanual, el ámbito de los fraudes con criptomonedas representa una de las áreas más maduras en esta tendencia, integrando herramientas automatizadas en cada etapa del ataque.
La investigación revela cómo una serie de tutoriales aparentemente legítimos logró sustraer 274,60 ETH (equivalentes a más de 517.000 dólares) de 224 víctimas entre febrero y agosto de 2026, empleando el señuelo de la IA y el formato de los video tutoriales.
La mecánica de la estafa comienza en la plataforma de videos en streaming YouTube, donde diversos canales publican vídeos que prometen enseñar a los espectadores a programar su propio bot de arbitraje de criptomonedas con asistencia de Claude, el modelo desarrollado por Anthropic.
Todos los tutoriales prometen la creación de un sistema autónomo capaz de generar ingresos pasivos sin requerir conocimientos previos de programación y para construir una apariencia de legitimidad, los atacantes emplean presentadores y voces generadas por IA que simulan la identidad de creadores de contenido independientes.
Los vídeos muestran la pantalla en tiempo real, detallando cada paso del proceso de la configuración de una billetera digital, la copia del código fuente, el despliegue del contrato inteligente y la inyección inicial de capital.
Los guiones, secuencias de instrucciones e incluso los márgenes de ganancia mostrados en pantalla resultan prácticamente idénticos entre canales, de manera que sugiere que han sido creados por un mismo grupo en una campaña orquestada para ampliar el fraude.
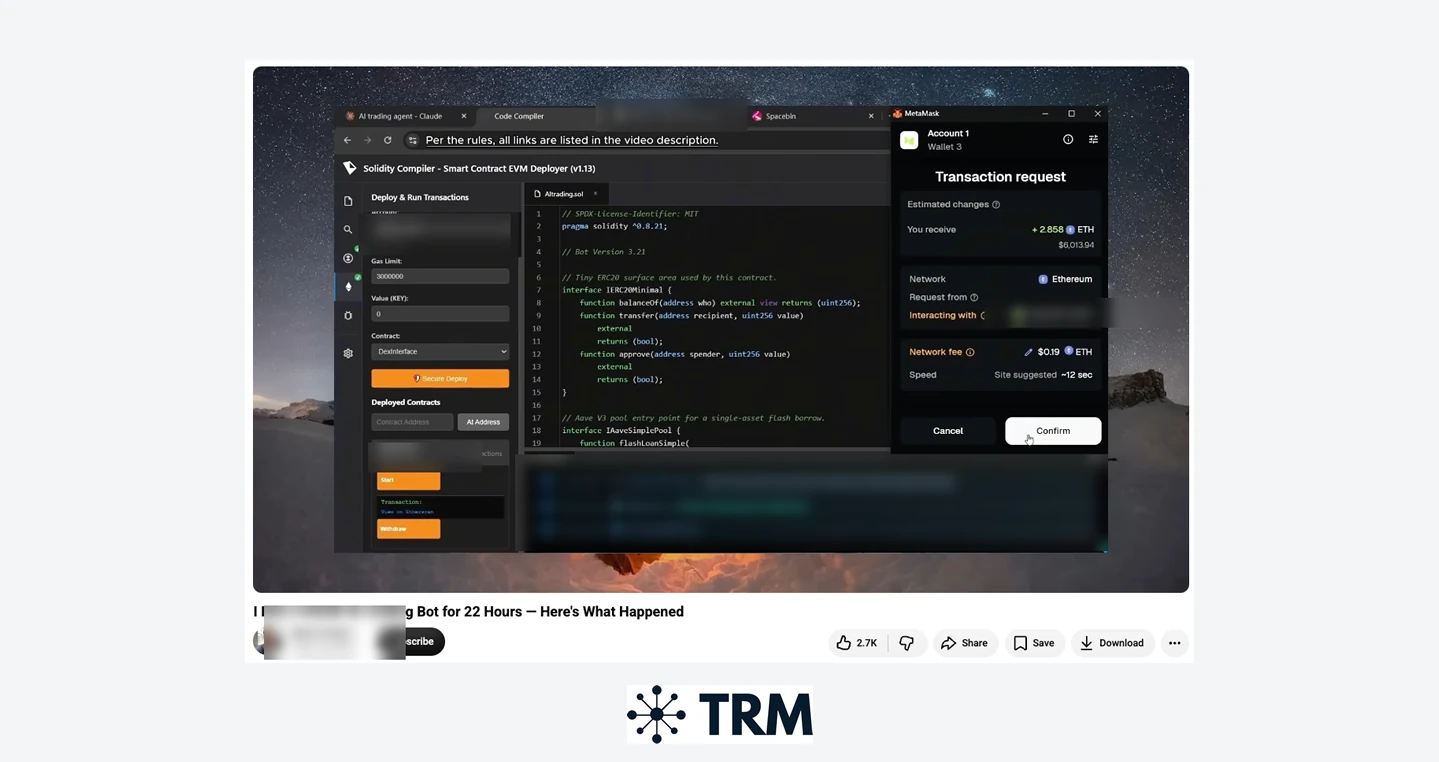
Además, las secciones de comentarios incluyen testimonios falsos para manipular la prueba social del espectador y aunque la marca de Claude figura prominentemente en los títulos, descripciones y narrativa de las lecciones, los análisis forenses de TRM Labs confirmaron que ninguna herramienta de Anthropic ni lógica de IA real interviene en la ejecución del software.
El nombre de la tecnología es utilizado únicamente como un señuelo publicitario, en un patrón de ataque que no es nuevo, puesto que en 2025 se identificaron campañas similares que utilizaban la marca ChatGPT bajo la misma estructura operativa, lo que demuestra cómo las redes criminales adaptan su imagen corporativa para capitalizar las tendencias tecnológicas del momento.
Lo que distingue a esta campaña de los ataques convencionales de drenaje de billeteras (wallet drainers) es el método de ejecución, ya que en un ataque tradicional, la víctima suele interactuar con un sitio de phishing o firmar una solicitud de aprobación sospechosa (SetApprovalForAll).
En este caso, la víctima ejecuta la transacción de manera voluntaria y financia un contrato que cree de su propiedad, lo que impide que las listas negras de dominios o las alertas de seguridad de las billeteras detecten la amenaza.
El punto crítico de la vulnerabilidad no se encuentra en el código fuente mostrado en la pantalla, el cual es inofensivo y no contiene funciones sospechosas, pero la brecha ocurre cuando el tutorial redirige al usuario a un sitio web de compilación alojado en servicios de nube como Amazon S3 o Google Cloud Storage, diseñado para imitar la interfaz de entornos de desarrollo populares como Remix.
Cuando el usuario pega el código fuente en el compilador fraudulento, un script oculto en el navegador descarta el código original e interactúa con el servidor del atacante para obtener un bytecode totalmente distinto.
El compilador despliega en la red de bloques un contrato trampa que no contiene lógica de arbitraje, conexión a enrutadores de intercambios descentralizados ni mecanismos básicos de flash loans.
En su lugar, el contrato condiciona la transferencia automática de cualquier saldo depositado hacia las direcciones controladas por los atacantes en cuanto el usuario presiona el botón de ejecución.
Una vez que los fondos son desviados, los atacantes aplican una capa adicional de manipulación. Para evitar que la víctima comprenda inmediatamente que ha sido robada, la interfaz del compilador despliega un mensaje de error falso que atribuye la falla a un problema de la red, como la falta de “liquidez del nonce de gas”.
Este término técnico inexistente en la arquitectura de Ethereum es utilizado para convencer al usuario de realizar una segunda transferencia de capital bajo la promesa de desbloquear la operación.
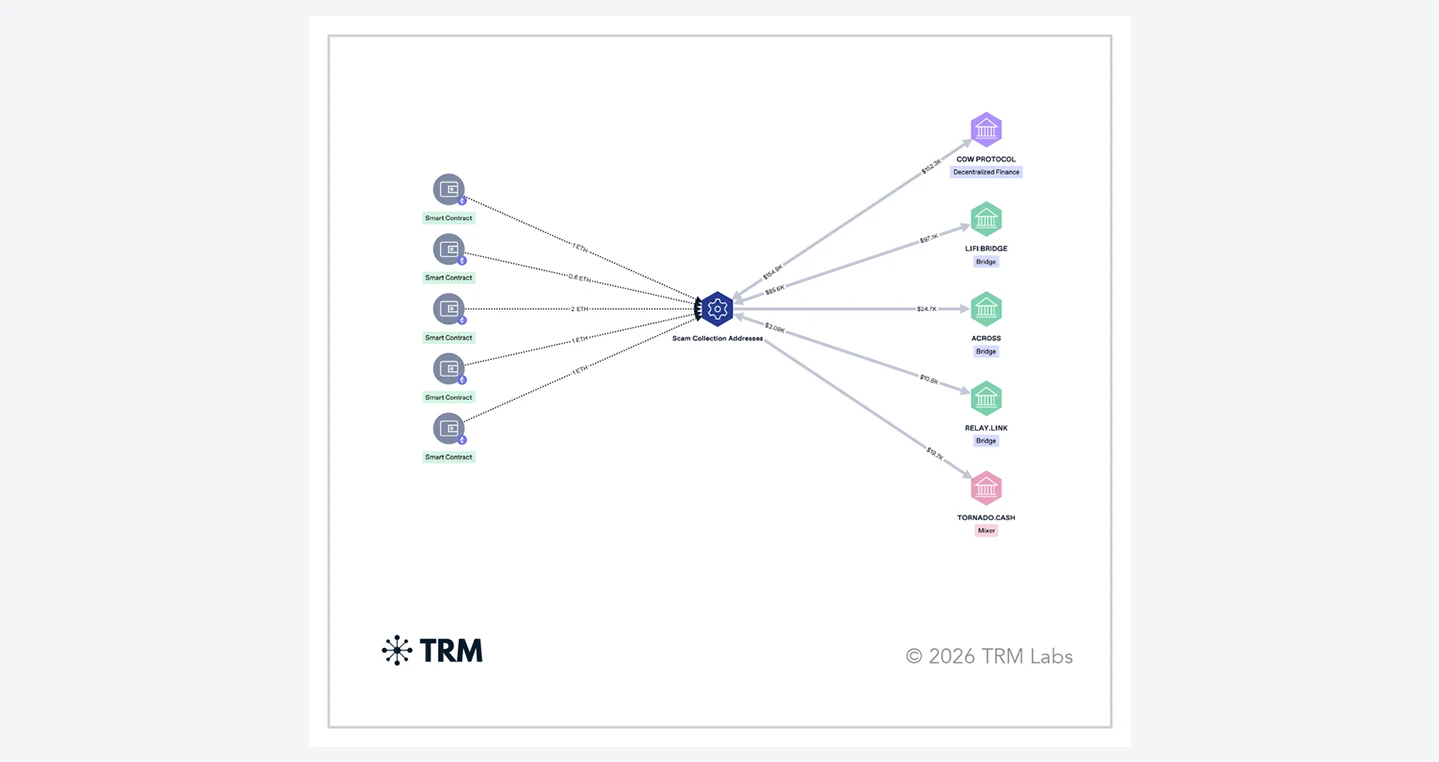
El análisis en cadena realizado por TRM Labs identificó 234 contratos inteligentes desplegados por las víctimas, cuyo flujo financiero derivó en seis direcciones principales de cobro y cuyas pérdidas promedio se ubicaron en 1 ETH por usuario, coincidiendo con la cantidad inicial recomendada en los tutoriales.
El rastreo de los fondos reveló un uso exclusivo de la infraestructura de finanzas descentralizadas (DeFi), ya que el Ethereum sustraído fue procesado mediante plataformas de intercambio on-chain, puentes entre cadenas (cross-chain bridges) y servicios de mezcladores (mixers) para oscurecer la trazabilidad de los activos.
En ningún punto de la cadena de salida se identificó la interacción con intercambios centralizados (CEX) sujetos a políticas de identificación de clientes (KYC), lo que expondría la identidad de los atacantes.
El hallazgo de TRM Labs pone en evidencia que la apariencia profesional de un vídeo, la inclusión de código legible en pantalla o el prestigio de una marca de IA no garantizan la integridad técnica de una aplicación descentralizada.
Es por ello que, con la finalidad de mitigar este tipo de riesgos en el desarrollo de contratos inteligentes, la firma de análisis blockchain recomienda el uso de entornos de desarrollo independientes, la auditoría de compilación y por supuesto, la validación conceptual.
Lo primero, relacionado al uso de entornos de desarrollo independientes, TRM Labs recomienda realizar la compilación y despliegue de contratos exclusivamente a través de herramientas oficiales verificadas de forma autónoma (como remix.ethereum.org o marcos locales como Hardhat y Foundry), evitando enlaces proporcionados en descripciones de vídeos o guías de terceros.
Asimismo, se debe realizar la correspondiente auditoría de compilación, de manera que se pueda verificar que el bytecode generado por el compilador coincida exactamente con el código fuente que se pretende implementar antes de firmar la transacción en la cadena de bloques.
Finalmente, se debe efectuar la validación conceptual, cuya finalidad es evaluar críticamente las promesas de retornos garantizados de estas herramientas que se ofrecen en forma de tutoriales mediante software de uso público.
Además es preciso tener claro, que los sistemas de arbitraje reales dependen de latencias mínimas en la capa de red e infraestructura especializada, por lo que la distribución pública de sus algoritmos invalida su viabilidad económica ya que serían incapaces de brindar los retornos prometidos por sus creadores.