El ecosistema de las criptomonedas y la autocustodia se rige por un principio fundamental: la soberanía financiera absoluta, una promesa de independencia que se sustenta en una cadena logística y tecnológica de proveedores de hardwallets, que es sumamente compleja y que con demasiada frecuencia, depende de eslabones vulnerables.
Y es cierto, que vivimos tiempos turbulentos como los que describe Google en un reciente comunicado, en el cual su unidad Google Threat Intelligence Group (GTIG) y Mandiant, advirtieron que “los adversarios en todo el espectro del cibercrimen, el espionaje y las operaciones de información están implementando la IA generativa para acortar los plazos de los ataques, escalar las operaciones y ejecutar intrusiones en varias etapas a la velocidad de la máquina”.
Lo que explica cómo Trezor, uno de los fabricantes de carteras de hardware más respetados del mundo, en las últimas 4 semanas ha vivido una auténtica prueba de fuego, al ser blanco de cibercriminales que buscan impactar su negocio y a los usuarios de criptomonedas de la marca.
Y es que, la compañía ha tenido que hacer frente a una tormenta perfecta que combina ataques sofisticados de hardware en su cadena de distribución, brechas de privacidad en sus socios logísticos y brechas en sus plataformas de comunicación digital.
En este artículo detallamos la cronología y el impacto de los incidentes que han venido afectando de forma simultánea a Trezor, a sus dispositivos comercializados a través del revendedor CryptoBilis y a las empresas terceras que gestionan sus envíos y boletines, como Skladon y Brevo.
El golpe más grave contra la confianza física de los usuarios provino de la cadena de suministro en el sudeste asiático, ya que cómo se recordará a principios de octubre de 2026, el fabricante de carteras Ledger comenzó a investigar pérdidas de fondos entre clientes que habían adquirido dispositivos a través del distribuidor oficial CryptoBilis.
Ante la magnitud del problema, Ledger descubrió que las unidades contenían componentes físicos no autorizados diseñados para exfiltrar las frases de recuperación. Al percatarse de la situación, Trezor actuó de manera preventiva el 9 de octubre de 2026, cortando su relación comercial con CryptoBilis e iniciando una revisión exhaustiva de su red de distribución global —una medida que derivó en la reducción de aproximadamente el 80% de sus revendedores autorizados para exigir estándares de control mucho más estrictos—.
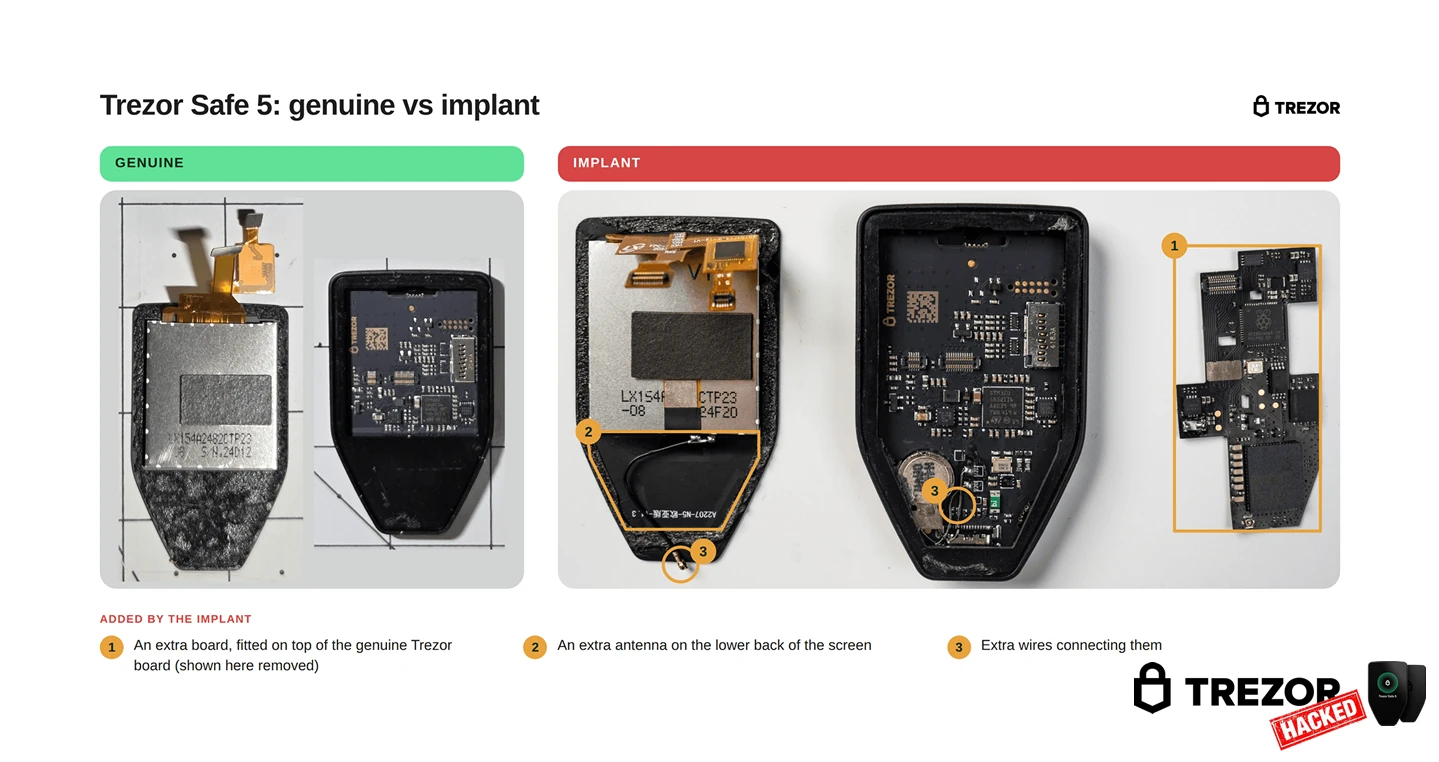
Lamentablemente, el temor de Trezor se confirmó a finales de octubre y principios de noviembre, tras recibir un reporte responsable por parte de un usuario en Indonesia que compró un Trezor Safe 5 en la tienda de CryptoBilis en el portal Tokopedia. El laboratorio del fabricante analizó el dispositivo y confirmó la presencia de un implante sumamente sofisticado.
El análisis de ingeniería inversa realizado por el equipo de Trezor reveló un mecanismo tan silencioso como peligroso, porque estaba en una ubicación estratégica. El implante consistía en una placa de circuito impreso adicional instalada subrepticiamente entre la placa base del Safe 5 y su pantalla.
El circuito no modificaba ni alteraba el firmware original del dispositivo ni el Secure Element, lo que impedía que los mecanismos internos de integridad de Trezor detectaran la manipulación pero de igual forma, actuaba como un Keylogger visual que realizaba la exfiltración móvil.
Básicamente, el componente actuaba como un oyente pasivo, registrando cada palabra que aparecía en la pantalla —tanto durante la creación de la copia de seguridad inicial como al introducir una semilla para restaurar una billetera, o incluso contraseñas (passphrases)—. Posteriormente, cifraba la información y la transmitía mediante un módulo de red móvil y una antena integrada hacia un servidor externo controlado por los atacantes.
Aunque la rápida respuesta de Trezor incluyó el lanzamiento de una actualización de firmware de emergencia (versión 2.13.1) el pasado 11 de noviembre para inutilizar la capacidad de captura de los dispositivos afectados, la compañía advirtió firmemente que el parche bloquea el hardware pero no protege las semillas que ya hubieran sido expuestas con anterioridad.
Por esta razón, se exigió a todos los compradores de CryptoBilis desde marzo de 2026 migrar sus fondos de inmediato a nuevas carteras de hardware. El problema es que cuando los usuarios aún asimilaban el riesgo de los dispositivos manipulados físicamente, un nuevo flanco se abrió en la retaguardia logística de la marca.
El 15 de noviembre de 2026, Skladon, uno de los principales socios de entrega y almacenamiento de Trezor, notificó a la compañía sobre un acceso no autorizado a sus sistemas que había tenido lugar el 7 de noviembre.
El incidente de seguridad provocó la exportación de datos confidenciales correspondientes a aproximadamente 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre de 2026. Entre la información expuesta figuraban:
Nombres completos de los compradores, números de teléfono, direcciones físicas de entrega, direcciones de correo electrónico y hasta detalles específicos de la compra (productos adquiridos y montos).
Si bien los sistemas internos de Trezor y las carteras de los usuarios permanecieron intactos y seguros frente a intrusiones informáticas directas, la filtración representó un riesgo colosal para la seguridad física de los clientes.
Al disponer de nombres, teléfonos y domicilios vinculados específicamente a la compra de dispositivos de autocustodia de criptomonedas, los ciberdelincuentes obtuvieron material ideal para ejecutar campañas de extorsión, llamadas de phishing hiperpersonalizadas e incluso amenazas físicas directas en los hogares de las víctimas.
Como respuesta inmediata, Trezor anunció la implementación de un servicio de Recogida Anónima en 18 países europeos, permitiendo a los usuarios retirar sus paquetes en taquillas o puntos designados sin revelar sus datos residenciales, además de recortar drásticamente el período de retención de datos de sus pedidos de 90 a 45 días.
El panorama de vulnerabilidades de terceros se completa al retroceder al mes de septiembre, cuando el ecosistema digital de la empresa sufrió otro embate a través de su infraestructura de marketing.
Y es que, el pasado 9 de septiembre, la plataforma de correo electrónico externa Brevo —utilizada por Trezor para gestionar sus boletines informativos— sufrió una brecha de seguridad que afectó a 120 cuentas corporativas, entre ellas la del fabricante de carteras.
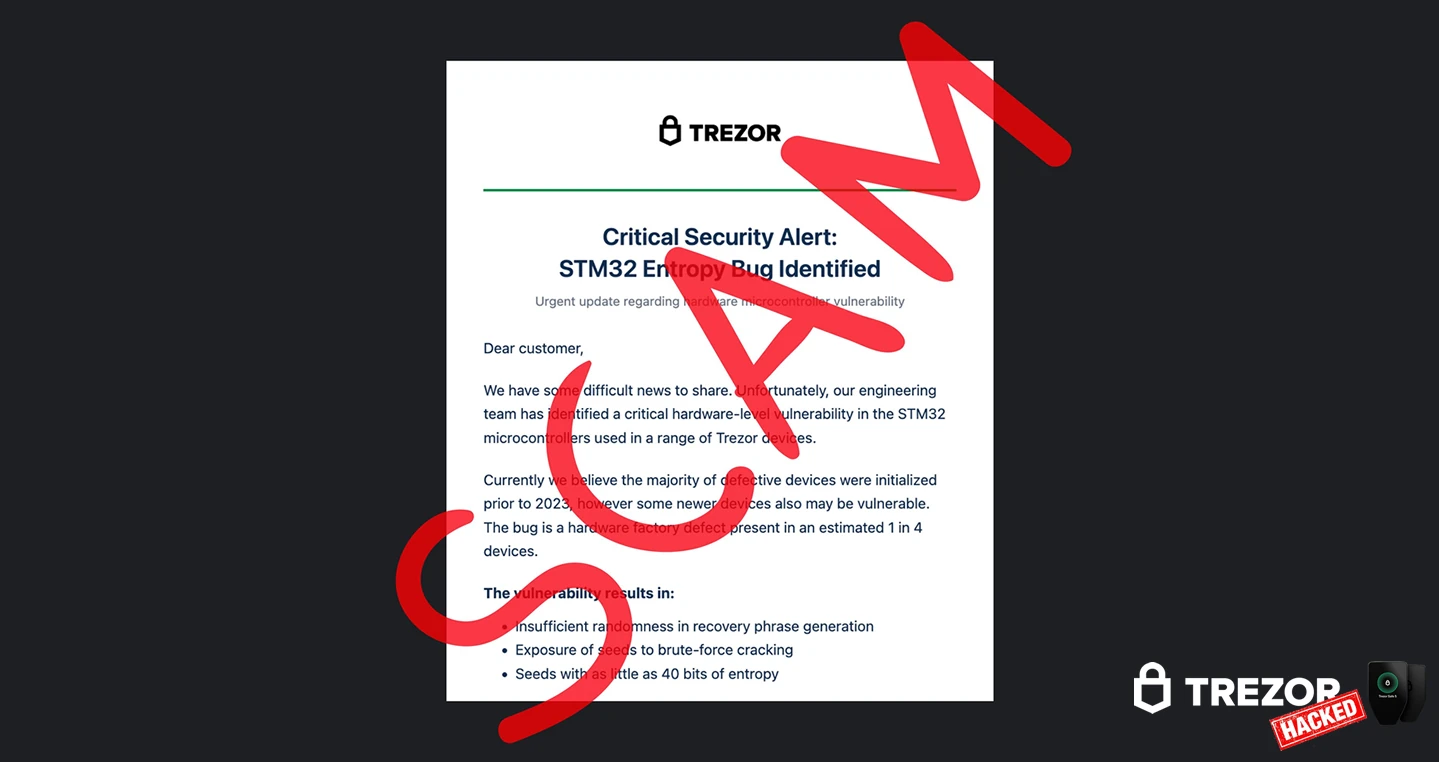
Los atacantes utilizaron el acceso para exfiltrar 347.149 direcciones de correo electrónico de suscriptores y lanzar una campaña masiva de phishing sumamente persuasiva para llegar a usuarios cripto.
Bajo el falso asunto “Alerta de seguridad crítica: Vulnerabilidad de entropía de STM32”, el correo malicioso incitaba a los usuarios a descargar una aplicación fraudulenta que les exigía introducir su frase de recuperación.
Si bien la rápida intervención de Trezor, desactivando el dominio a nivel DNS en apenas 20 minutos y bloqueando los envíos, limitó el éxito de la estafa a un grupo muy reducido de usuarios que alcanzaron a interactuar con el enlace, el incidente demostró cómo las bases de datos de comunicación externa constituyen un punto ciego crítico para la seguridad global de la marca.
La acumulación de estos cuatro frentes —el hardware espía de CryptoBilis, la filtración de domicilios en Skladon, la suplantación masiva a través de Brevo y las alertas constantes sobre estafas de ingeniería social— dibuja un escenario complejo para Trezor, para sus usuarios y para la industria cripto en general.
Hoy más que nunca, hay que entender que la seguridad de una criptobilletera física no depende únicamente del código, del cifrado del dispositivo o la calidad de los componentes, sino de la integridad de toda la cadena de suministro, los proveedores logísticos y las plataformas de comunicación asociadas.
De cara al usuario final, esto es un recordatorio más de cómo la verdadera soberanía financiera exige adoptar mínimas medidas de privacidad pero rigurosas —como el uso de direcciones de entrega alternativas, la desconfianza sistemática ante cualquier contacto no solicitado y la adquisición directa de los dispositivos en la Web del fabricante (siempre que se pueda)—