Las áreas de seguridad de las instituciones financieras y las plataformas de activos digitales se enfrentan a un cambio de paradigma, porque durante años, la mayor preocupación de las firmas del sector era la custodia de los activos directos y evitar que un atacante vaciara una bóveda bancaria o vulnerara un contrato inteligente en una cadena de bloques.
Sin embargo, los incidentes reportados en esta semana confirman que los ciberdelincuentes están desplazando su centro de ataque hacia objetivos menos resguardados pero igual de valiosos. Primero, han puesto su empeño en vulnerar las cadenas de suministro de datos (SaaS) y segundo, a los sistemas informáticos administrativos internos.
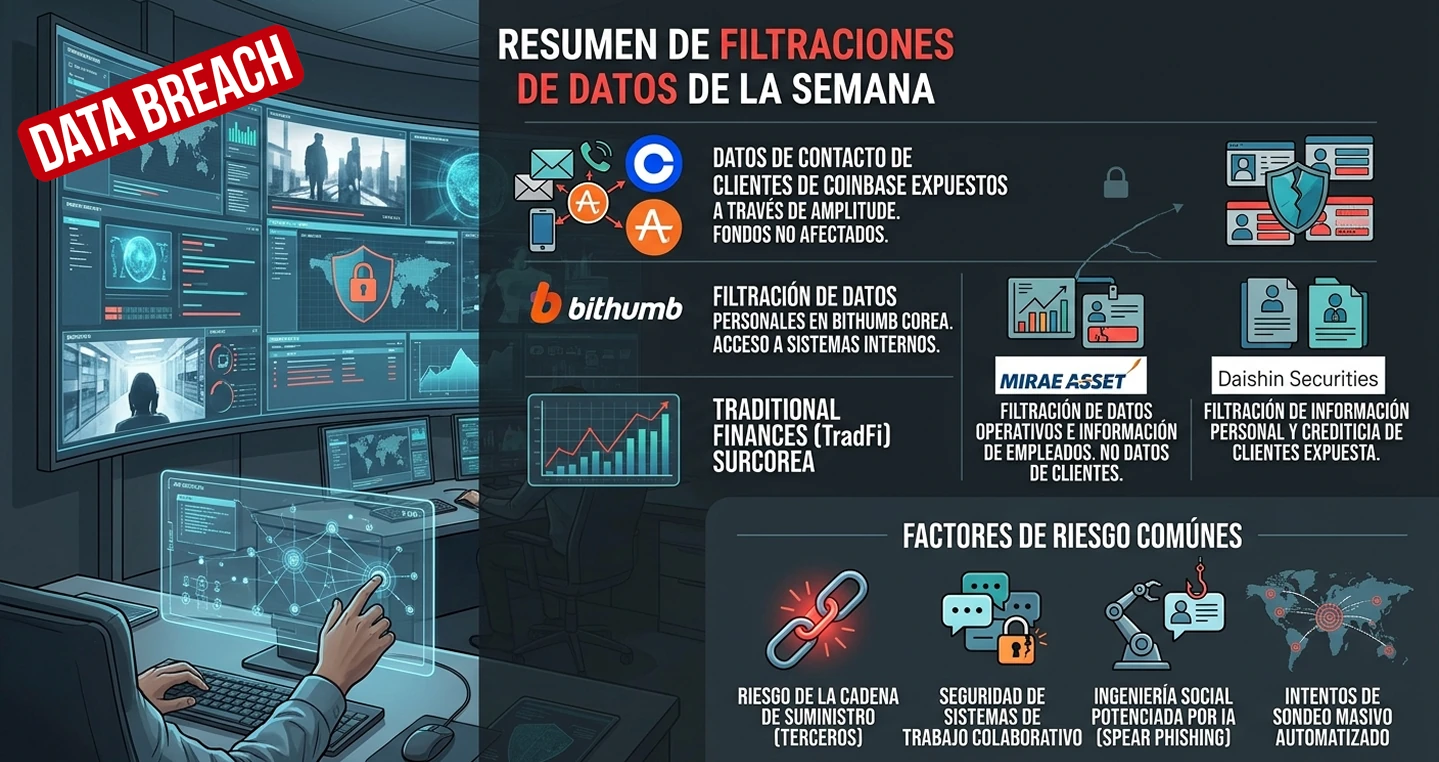
Las filtraciones que han afectado de forma simultánea a gigantes de la industria cripto como Coinbase y Bithumb, junto con firmas consolidadas de las finanzas tradicionales (TradFi) como Daishin Securities y Mirae Asset Global Investments, ponen de manifiesto que el verdadero peligro actual radica en la exposición de la información de identificación personal (PII).
4 data leaks reported today: 1. Coinbase’s vendor Amplitude exposed some users’ contact data (funds unaffected). 2. Bithumb (Korea) had user data leaks. In TradFi, two securities firms in Korea leaked data: 3. Mirae Asset 4. Daishin Securities You can’t prevent a leak, but you can protect yourself. Leaked exchange data (names, emails, phone numbers, addresses, ID documents, transaction history) is mostly used for phishing, SIM swapping, and social engineering. Reduce info you share – Use a unique email alias for each exchange (SimpleLogin, Apple Hide My Email, etc). A leak then can’t be linked to your other accounts, and you can spot which service leaked. – Share only what’s required. Don’t add optional profile details. – Use a dedicated phone number (a VoIP or secondary SIM) for exchange accounts if you can, since leaked numbers are the main route to SIM swaps. Lock down the account – Use a unique, long password from a password manager. – Turn on hardware security keys (YubiKey) or passkeys, or at least an authenticator app. – Avoid SMS 2FA. – Enable withdrawal address whitelisting and a withdrawal time lock if the exchange offers them. – Set up an anti-phishing code, which puts a code you choose in every legitimate email from the exchange. – Review active sessions and API keys regularly. Delete any API keys you don’t use. – Restrict API keys to withdraw-disabled and IP-whitelisted. Defend against – SIM swapping: Ask your carrier to add a port-out PIN or number lock. – Phishing and impersonation: Assume anyone who contacts you about your account, «security issues,» or «refund recovery» is a scammer, even if they know your name, balance, or recent trades. – Exchange support staff don’t ask for your password, 2FA codes, or seed phrase. – Never click links in emails or texts. Go to the site yourself. – «Wrench attacks»: Leaked addresses plus holdings data have led to real-world extortion and robberies. Don’t publicize your holdings, and keep large balances out of anything tied to your home address if you can. If a breach is announced 1. Change the exchange password and any other account that reused it. 2. Check https://t.co/qtIGFkbaPO for your email address. 3. Revoke API keys and active sessions. 4. Review recent withdrawals and security settings. 5. Watch for phishing emails and texts that reference the breach, because scammers move fast after one. Stay SAFU! 🙏
— CZ 🔶 BNB (@cz_binance) October 28, 2026
El propio Changpeng Zhao ex CEO de Binance, este miércoles hizo comentarios en un mensaje en X, acerca de las 4 filtraciones de datos dando consejos a sus más de 12,9 millones de seguidores sobre cómo protegerse ante la contingencia.
Aunque en ninguno de los casos principales se comprometieron fondos ni claves privadas, la pérdida de datos de contacto abre la puerta a olas masivas de ingeniería social, extorsión y ataques de suplantación.
El sector de las criptomonedas, se caracterizado por su enfoque en la criptografía asimétrica y la descentralización, demostrando ser sumamente robusto en la protección de sus sistemas centrales de custodia, pero la integración con proveedores de servicios de terceros y el uso de herramientas operativas convencionales representan su flanco más frágil.
Coinbase has not had a data breach. Amplitude, an analytics vendor, experienced a security incident which impacted a small subset of Coinbase customer contact data, among other Amplitude customers. We’ve found no evidence of unauthorized access to Coinbase systems, and customer funds were not impacted. We are notifying impacted customers and regulatory agencies in accordance with our legal obligations.
— Coinbase Support (@CoinbaseSupport) October 28, 2026
Debido a ello, esta semana en Estados Unidos, Coinbase confirmó un incidente de seguridad originado en Amplitude, una plataforma externa dedicada a la analítica de datos, que de acuerdo a lo reportado en las comunicaciones oficiales de la empresa, el ataque afectó a un subconjunto reducido de datos de contacto de sus clientes, limitándose a información como correos electrónicos y números telefónicos.
El más grande exchange de criptomonedas de Estados Unidos, enfatizó que sus propios servidores no registraron intrusiones no autorizadas y que los activos de sus usuarios permanecen completamente seguros.
No obstante, la revelación, realizada apenas horas antes de la presentación de sus resultados financieros del tercer trimestre, subraya un problema recurrente: las empresas pueden invertir millones en asegurar sus propios servidores, pero siguen siendo vulnerables al nivel de seguridad que mantengan los proveedores tecnológicos a los que transfieren datos de telemetría o marketing.
Sin embargo, las filtraciones continuaron pero en otra latitud, porque en Corea del Sur, Bithumb —el segundo mayor exchange de criptomonedas de la nación— enfrentó una situación donde el vector de ataque no fue un tercero, sino su propio entorno de comunicación interna.
Hasta donde se sabe, un actor malicioso externo a la empresa logró acceder al groupware móvil de la compañía, una aplicación utilizada por los empleados para coordinar tareas y compartir documentos.
Aunque la infraestructura de negociación de Bithumb opera en redes completamente aisladas (air-gapped) de la administración general —garantizando la integridad de las criptomonedas de los usuarios—, la intrusión expuso los datos de 7.159 personas.
De esta cifra, la información de 5.600 clientes se encontraba correctamente cifrada, pero los registros de 844 usuarios y 715 empleados quedaron expuestos en texto plano, por lo que los análisis posteriores revelaron que esta fuga parcial no se debió a una falla en los algoritmos de encriptación de la empresa, sino a la costumbre informal de algunos colaboradores de intercambiar archivos o listas sin cifrar dentro del chat corporativo.
Lejos de tratarse de un problema exclusivo de la economía digital emergente como lo es el ecosistema cripto, el sector financiero tradicional (TradFi) de Corea del Sur también sufrió de forma paralela una oleada de ataques dirigidos a firmas de corretaje de bolsa y gestoras de fondos de inversión, demostrando que la infraestructura bancaria comparte las mismas debilidades operativas.
El caso más grave dentro de las finanzas tradicionales lo registró Daishin Securities, una importante casa de bolsa surcoreana, la cual identificó una intrusión en un servidor vinculado a su sistema de apertura de cuentas no presenciales para servicios de inversión discrecional.
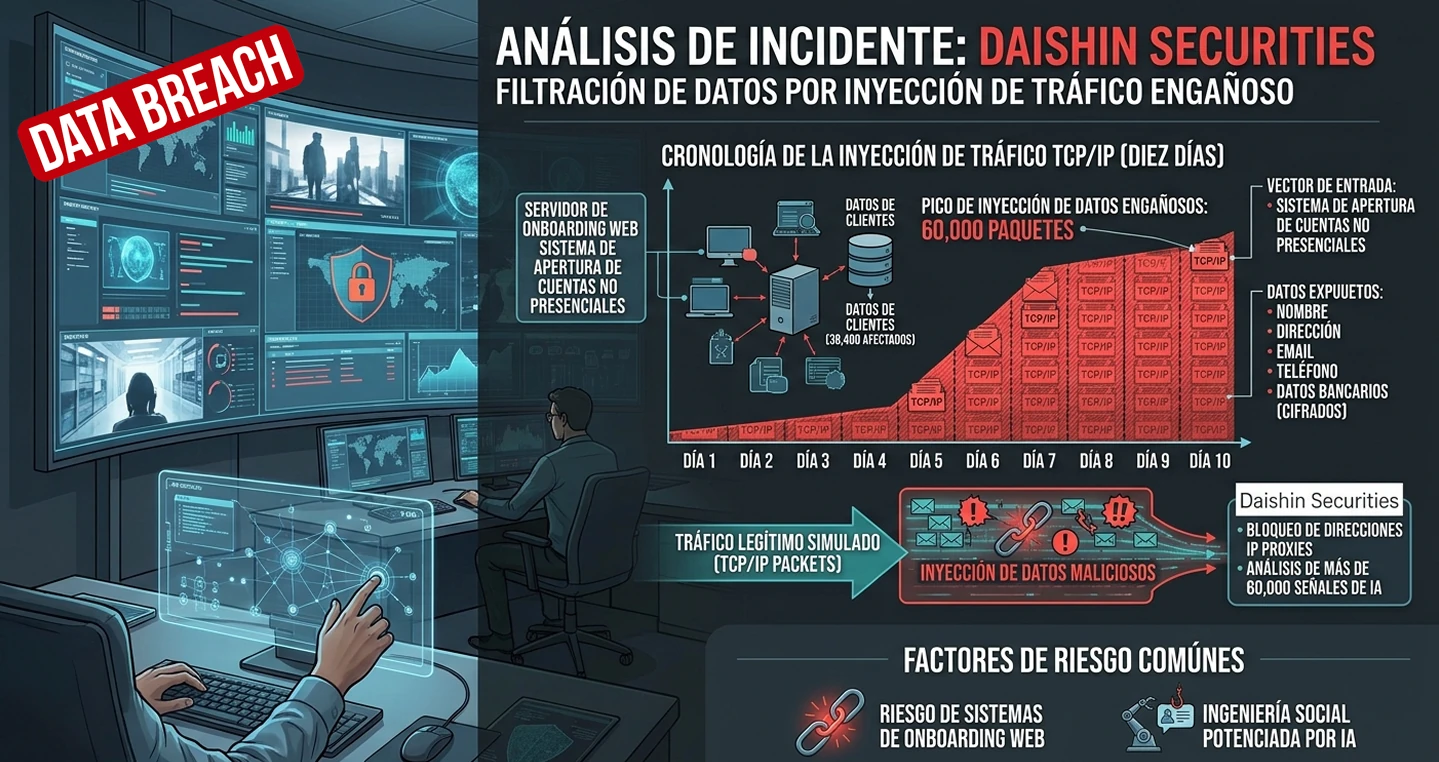
A través de una sofisticada maniobra que inyectó más de 60.000 señales engañosas para simular tráfico Web legítimo a lo largo de diez días, permitiendo a los atacantes lograron extraer información personal y crediticia de 38.490 clientes.
Los datos expuestos incluyeron nombres, direcciones postales, correos electrónicos, números telefónicos e identificadores de comunicación, así como números de cuenta bancaria y registros de la firma que, si bien estaban cifrados, forman un expediente detallado sobre la capacidad financiera de las víctimas.
Igualmente, fue atacada la gestora de activos Mirae Asset Global Investments, cuya área de seguridad detectó un acceso anómalo desde una dirección IP externa hacia sus sistemas Web de uso empresarial.
A diferencia de Daishin, la investigación confirmó que el servidor atacado no almacenaba datos de clientes minoristas ni información crediticia sensible, limitando el impacto a la descarga no autorizada de archivos operativos internos y datos de contacto de empleados.
Tanto en el ecosistema cripto como en TradFi, la consecuencia más peligrosa de estas filtraciones no es la pérdida inmediata de dinero desde las cuentas afectadas, sino la combinación de datos (data enrichment), que pueden ser explotados para atacar a los usuarios.
Al reunir los nombres, correos y números telefónicos filtrados de plataformas cripto con los registros bancarios provenientes de entidades tradicionales, los ciberdelincuentes cuentan con el perfil exacto del patrimonio y los hábitos de inversión de un usuario.
Con la ayuda de herramientas avanzadas de Inteligencia Artificial generativa, los atacantes pueden automatizar campañas de spear phishing, suplantar la identidad de ejecutivos o soporte técnico mediante voz sintética (vishing) y ejecutar duplicaciones de tarjetas SIM (SIM swapping) para eludir la verificación telefónica.
Es por ello, que la simultaneidad de estos incidentes marca un punto de inflexión en la ciberseguridad de este tipo de compañías, porque el mantener los datos sensibles a buen resguardo ya no depende únicamente del grosor de sus murallas digitales centrales, sino del nivel de protección que aplique a sus sistemas secundarios y del rigor operativo de sus empleados.
En un entorno donde los datos de contacto se han convertido en el principal vector para ejecutar fraudes financieros masivos, la adopción de esquemas de autenticación multifactor basada en llaves físicas (FIDO2) y la auditoría estricta de la cadena de suministro se consolidan no como un lujo técnico, sino como un requisito indispensable para garantizar la supervivencia del sector financiero global.