Aunque durante años, los impulsores de la custodia de activos digitales afirmaron que la soberanía financiera era el escudo definitivo contra las pérdidas de fondos en la banca tradicional susceptible a quiebras y que, si un inversor guardaba sus claves privadas lejos de los servidores centrales y los intermediarios bancarios, sus fondos permanecían teóricamente inalcanzables para cualquier tercero, pero en la actualidad esto es debatible por sobradas razones.
Y es que, la madrugada del domingo, dejó al descubierto de la forma más brutal la falla fundamental de este dogma, que ocurre cuando la criptografía no puede proteger el cuerpo humano de la coerción física directa e indirecta.
El asalto ocurrido en Vendin-le-Vieil, una apacible comuna francesa, situada en la región de Norte-Paso de Calais, departamento de Paso de Calais, en el distrito de Lens y cantón de Wingles, marca un punto de inflexión inquietante en la evolución del cibercrimen, que ahora aborda a los tenedores cripto de clase media para robarlos.
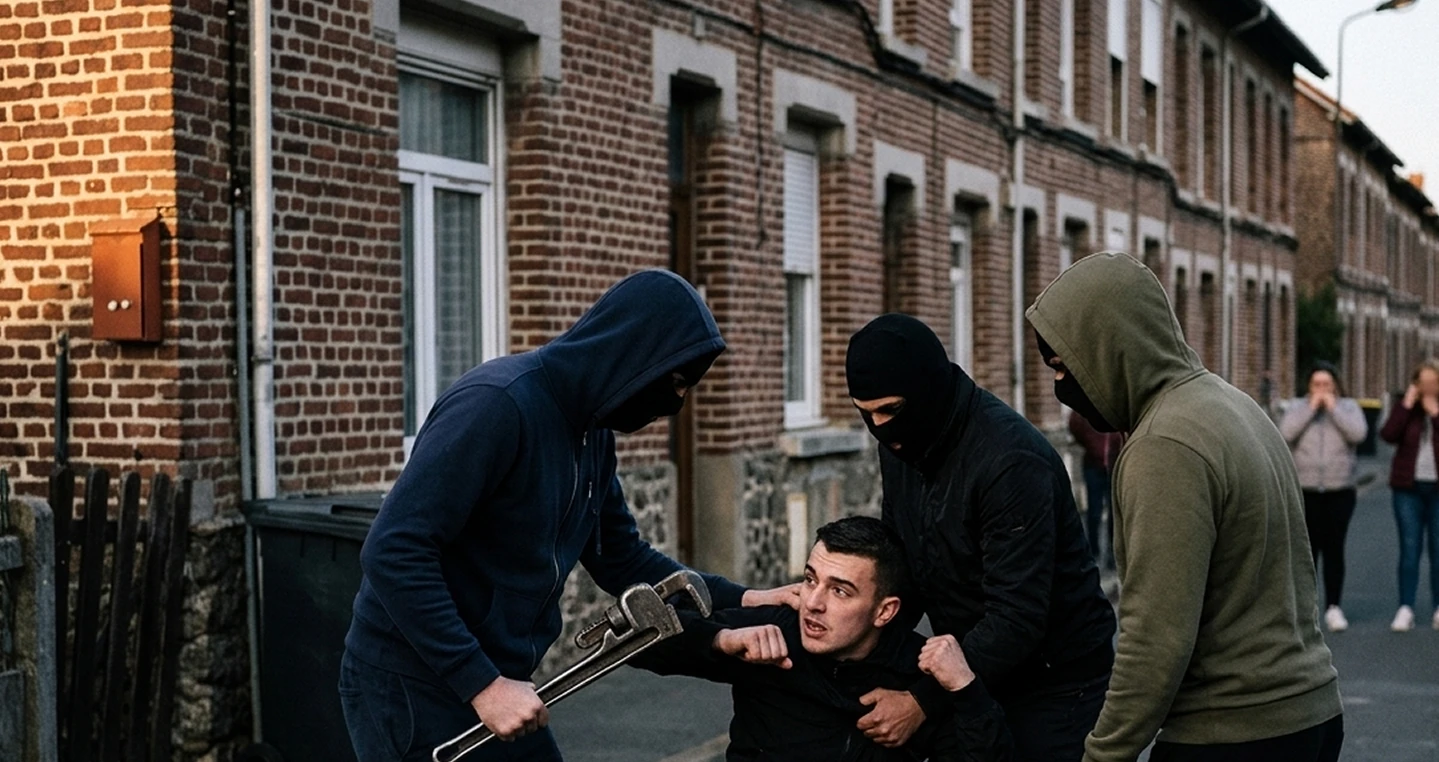
Alrededor de las 04:00 de la mañana, cuatro hombres encapuchados y provistos de guantes irrumpieron en un domicilio familiar, en cuyo interior se encontraban una pareja y sus dos hijos, de 8 y 12 años. Los agresores inmovilizaron a los adultos con cinta adhesiva negra y sometieron a la vivienda a un registro meticuloso durante tres pesadas horas.
El objetivo de los delincuentes no eran joyas de alta gama, obras de arte ni fajos de dinero en efectivo, porque en realidad buscaban códigos de acceso a billeteras de activos digitales. Para conseguir su cometido, aislaron al padre de familia —un especialista en TI de 40 años vinculado al sector de las divisas digitales— y ejercieron severa violencia física contra él.
La brutalidad del grupo no respetó ni siquiera la presencia de los menores, llegando incluso a atacar a la hija de 12 años que sufrió una contusión en la cabeza infligida con las llaves de un automóvil.
El propietario, sometido bajo extrema presión psicológica y física tanto para él, como a su familia, terminó cediendo sus credenciales y realizando la transferencia requerida de aproximadamente €40.000 en criptomonedas, como lo informó el medio local BFM.
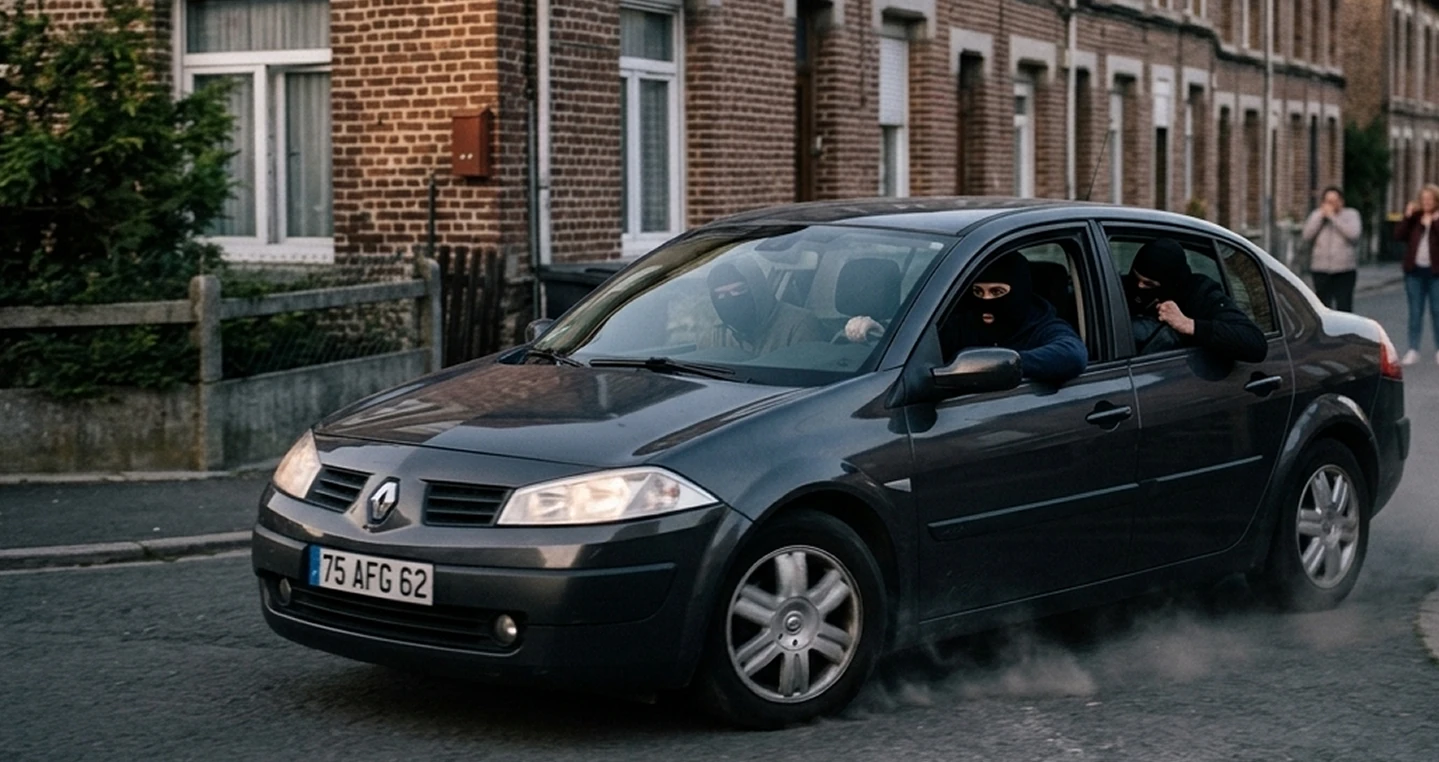
Tras consumar el traspaso e irrecuperable de los activos, el grupo armado se dio a la fuga en un vehículo, dejando tras de sí a una familia fracturada por el trauma antes de que pudieran liberarse a las 07:00 para pedir socorro a las autoridades locales.
La Fiscalía de Béthune asumió el caso bajo los cargos de detención ilegal en banda organizada y extorsión violenta, encargando la investigación a la Policía Judicial regional y a la Oficina Anticiberdelincuencia (conocida como L’Office anti-cybercriminalité u OFAC, «por sus siglas en francés»).
No obstante, más allá del despliegue policial y del operativo de búsqueda para capturar a los cuatro prófugos, la naturaleza de este atraco confirma una transformación radical en el espectro del crimen enfocado en la tecnología.
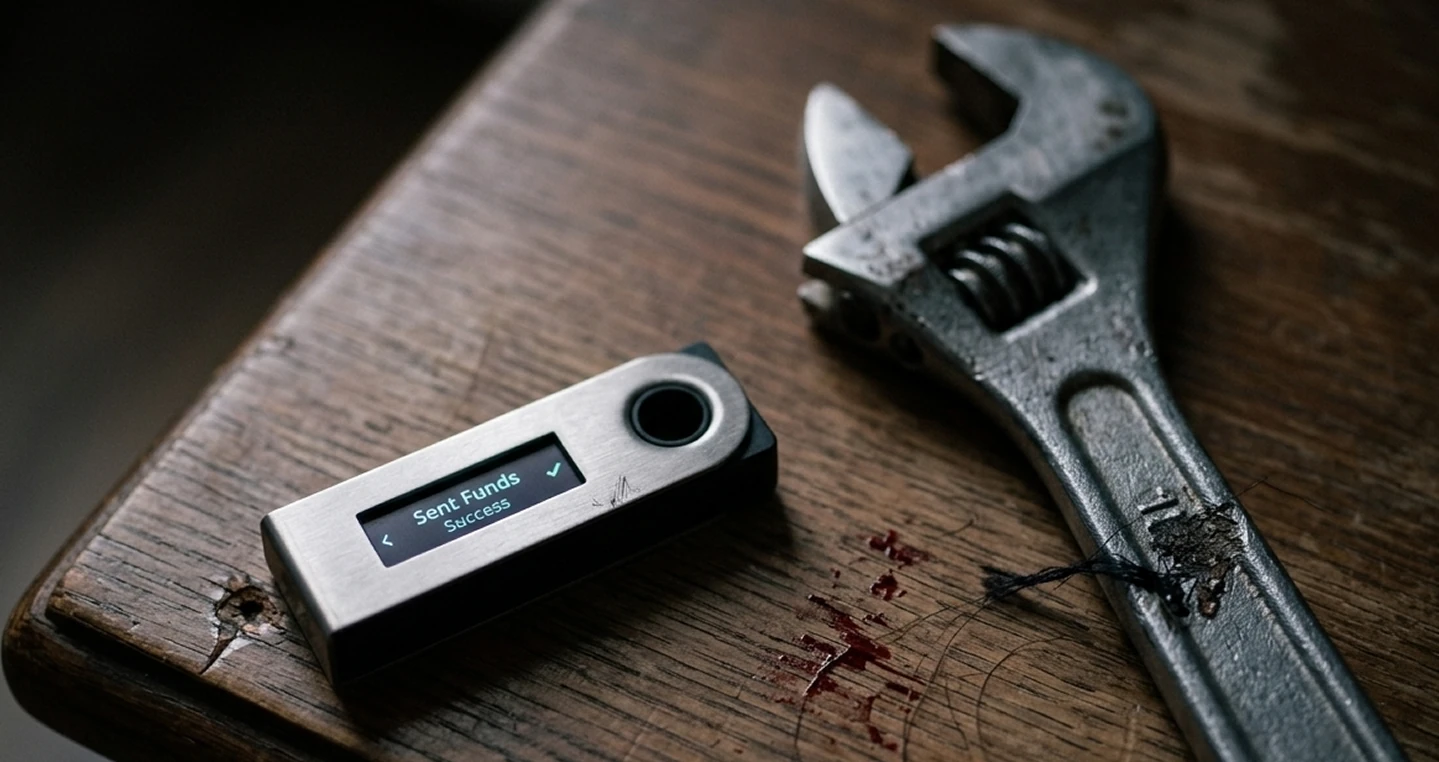
Este incidente encarna de manera perfecta lo que en la industria se conoce como un “ataque de llave inglesa de 5 dólares” ($5 wrench attack), un término derivado del popular cómic de ciberseguridad XKCD que plantea que el cifrado de 4096 bits de una billetera digital sucumbe en segundos ante una amenaza directa infligida con una herramienta física barata.
Mientras la ciberseguridad informática ha sofisticado sus defensas contra el malware, el phishing o los exploits en contratos inteligentes, las organizaciones criminales han reorientado sus tácticas hacia la brecha de seguridad más débil del ecosistema que es la vulnerabilidad del propietario fuera de la red.
Lo verdaderamente alarmante del suceso en Vendin-le-Vieil radica en la profilación (o perfilamiento) del objetivo, ya que en el pasado reciente, Francia ha sido el epicentro de asaltos similares dirigidos contra fundadores multimillonarios o figuras públicas prominentes del ecosistema.
Casos deplorables de alto perfil como las agresiones y retenciones sufridas por el cofundador de Ledger, David Balland, o los intentos de secuestro contra allegados a los creadores de The Sandbox y ejecutivos de plataformas globales reflejaban operativos destinados a conseguir botines millonarios.
Sin embargo, el padre agredido en Vendin-le-Vieil no figuraba como un alto directivo, un influencer adinerado ni una persona con un gran patrimonio exhibido en redes, ya que era un trabajador asalariado del departamento técnico de una compañía del sector.
Por lo tanto, que una red criminal organice una incursión de alto riesgo, con secuestro de menores de edad e irrupción armada a un domicilio particular, para extraer un importe de apenas €40.000, demuestra una democratización del riesgo.
Ahora, ya no se requiere poseer una fortuna exorbitante para convertirse en objetivo de la delincuencia violenta que busca criptomonedas, tan sólo basta con que exista una vinculación profesional detectable con el sector cripto.
Los datos oficiales respaldan la magnitud de esta crisis, ya que de acuerdo a registros de la Fiscalía Nacional especializada en crimen organizado de Francia, solo durante los primeros ocho meses de 2026 se registraron más de 70 casos de secuestros y detenciones ilegales ligados a la extorsión de criptomonedas en territorio galo.
Informes de firmas de análisis de ciberseguridad como CertiK y Chainalysis reflejan que las pérdidas globales asociadas a agresiones presenciales superan ampliamente decenas de millones de dólares en la primera mitad del año, en donde Francia, por su alta tasa de adopción y presencia de infraestructura Web3, encabeza trágicamente estas métricas europeas.
La arquitectura propia de la tecnología blockchain actúa involuntariamente como un incentivo perverso para el atacante, ya que a diferencia del sistema bancario tradicional —donde una transferencia de miles de euros puede ser congelada, anulada o revertida mediante denuncias inmediatas a las entidades financieras—, en la red descentralizada una transacción confirmada es matemáticamente irreversible.
Una vez que el delincuente obtiene la firma digital de la víctima bajo coacción física, los activos pasan de dirección en cuestión de segundos y comienzan a ser fragmentados a través de mezcladores (mixers) o casas de cambio sin verificación rigurosa, tornando la recuperación del capital en una tarea sumamente compleja.
El caso plantea preguntas ineludibles sobre la seguridad de la información corporativa y personal de los activos digitales. La principal interrogante que intentan descifrar las autoridades de Pas-de-Calais es el vector de inteligencia usado por la banda para rastrear a la víctima.
¿Se obtuvo la dirección a través de filtraciones de datos masivas de clientes de dispositivos hardware, bases de datos expuestas, simple vigilancia en redes profesionales como LinkedIn o mediante informantes en el entorno cercano?
Frente a la escalada de violencia, la comunidad tecnológica se ve forzada a replantear sus protocolos de seguridad física y operativa, con la utilización de esquemas de multifirma geográficamente distribuidos, contratos inteligentes con bloqueos temporales (time-locks), cuentas señuelo con montos menores mediante passphrases secundarias y la anonimización estricta de perfiles laborales se consolidan como necesidades apremiantes.
En la era de la custodia personal de activos, la protección ya no se limita únicamente a blindar el código de los sistemas informáticos, sino a resguardar la vida y la integridad física de quienes operan tras la pantalla.