El sector financiero estadounidense y global se encuentra en estado de alerta tras las recientes amenazas lanzadas por el grupo de ciberextorsión n0n, un actor emergente que ha incluido a Visa y JPMorgan Chase en su portal de filtraciones en la dark web.
Con una cuenta regresiva de apenas 48 horas para iniciar negociaciones antes de divulgar los archivos supuestamente sustraídos, el episodio expone tanto el agresivo modelo operativo de esta banda como la creciente vulnerabilidad de las cadenas de suministro tecnológicas que sostienen las finanzas mundiales.
Sin embargo, las respuestas oficiales de ambas corporaciones y el análisis de firmas especializadas en inteligencia de amenazas obligan a trazar una frontera nítida entre las afirmaciones propagandísticas de los atacantes y los hechos técnicamente verificados hasta el momento.
La inclusión de Visa y JPMorgan Chase en la lista de víctimas de n0n, reportada entre el 16 y el 17 de noviembre de 2026, llamó de inmediato la atención por el peso sistémico de ambas firmas en los pagos globales y la banca estadounidense.
Según el inventario publicado por los atacantes en la red Tor, el grupo asegura poseer perfiles completos de miembros de Visa en Asia-Pacífico —incluyendo nombres, correos electrónicos personales y números de teléfono móvil—, registros de reservas de hoteles y restaurantes de titulares de tarjetas premium y más de 1,5 millones de interacciones en campañas de mercadeo.
En el caso de JPMorgan Chase, n0n afirma haber extraído información vinculada a un programa de tarjetas premium Reserve, con cientos de miles de interacciones promocionales, decenas de miles de correos electrónicos únicos, un directorio de miembros con códigos postales y plantillas de comunicaciones corporativas.
No obstante, el grupo no ha publicado capturas de pantalla ni muestras técnicas que permitan comprobar de forma independiente la autenticidad o el volumen real de dichos registros, por lo que la reacción de las dos instituciones financieras ha sido prudente y diferenciada.
Por un lado Visa, confirmó estar al tanto de las denuncias e informó que el incidente de seguridad bajo investigación se originó en un proveedor de servicios externo ubicado en la región de Asia-Pacífico.
La compañía con sede en San Francisco, California, recalcó que sus sistemas internos no fueron afectados ni involucrados y que no existen indicios de compromiso en datos de pago ni números de tarjetas. Aunque por el momento, sigue sin divulgar la identidad del proveedor afectado.
Por el otro lado, el JPMorgan Chase atribuyó las interrupciones registradas en sus servicios el 16 de noviembre a un fallo de software en su infraestructura local (on-premises), negando que exista evidencia alguna de un ciberataque.
Un portavoz del banco indicó a Reuters que las cuentas y los fondos de los clientes permanecieron accesibles en todo momento y descartó un problema sistémico, aunque admitió ralentizaciones puntuales en transacciones compartidas con otras entidades.
Desde el punto de vista de la inteligencia de amenazas, la coincidencia temporal entre la caída técnica de JPMorgan Chase y su aparición en el portal de n0n no constituye prueba de causalidad, por lo que aún no se puede confirmar si ocurrió ese evento.
Además, investigadores de SOCRadar que tienen un perfil del grupo subrayan que un plazo de 48 horas es inusualmente corto frente a los periodos de 96 horas o siete días que n0n empleó en oleadas previas, lo que sugiere una estrategia orientada a maximizar la presión mediática más que una negociación tradicional.
El grupo de ciberextorsión n0n fue identificado públicamente a mediados de septiembre de 2026 por firmas como CyberXTron, ZeroFox y SOCRadar. Desde entonces, estos cibercriminales ha protagonizado una escalada acelerada de objetivos en todo el mundo.
No exploits. Just stolen credentials and $7,200+ worth of AI coding agents. A staging server exposed the n0n ransomware group’s pipeline: → 829 custom scripts → 305 FortiGate VPNs targeted → $283.7M demanded across 27 countries Link in comments. #Ransomware #ThreatIntel https://t.co/fqakmTYrIw
— SOCRadar® (@socradar) October 28, 2026
SOCRadar contabilizó más de un centenar de supuestas víctimas hasta mediados de octubre —con el sector de servicios financieros concentrando el 23% de los casos—, la plataforma Ransomnews eleva el registro acumulado a 365 organizaciones en menos de tres meses, abarcando sectores como tecnología, comercio minorista, logística y la industria farmacéutica.
ZeroFox lo describe como un colectivo oportunista motivado estrictamente por el lucro económico y con una sofisticación técnica de nivel bajo a medio, que lejos de depender de vulnerabilidades zero-day complejas, las investigaciones técnicas de SOCRadar y The Register revelan que n0n basa su acceso inicial en fallos clásicos de higiene digital mal implementados.
No obstante, donde el grupo ciberpirata sí destaca por su agilidad operativa es en el uso intensivo de herramientas asistidas por inteligencia artificial (IA) y de agentes basados en modelos generativos.
SOCRadar documentó un servidor de preparación expuesto en Suecia que alojaba un agente de codificación de código abierto llamado opencode, conectado a más de 150 configuraciones de modelos de lenguaje —incluidos varios sin filtros de seguridad— en los que los operadores invirtieron más de 7200 dólares en llamadas API para redactar y depurar cientos de scripts de intrusión.
Pese a este apoyo automatizado, los analistas concluyen que la operación sigue siendo dirigida por humanos. En el plano criptográfico, su módulo de cifrado basado en AES-256-CBC —que añade la extensión .n0n y cuenta con variantes para Windows, Linux y cortafuegos de Cisco— presenta una debilidad relevante.
En varias versiones comparten una clave de 32 bytes incrustada en el código, lo que facilitaría la recuperación de archivos si se obtiene un descifrador de otro incidente previo. Sin embargo, su capacidad para destruir copias de seguridad y shadow copies mantiene intacto su potencial disruptivo.
De allí que, el caso de Visa y JPMorgan Chase encaja en una tendencia más amplia observada durante noviembre de 2026, porque días antes, n0n incluyó en su portal a Expedia Group, asegurando haber robado cientos de millones de registros de viajeros.
Posteriormente, la empresa confirmó a Skift que los atacantes habían aprovechado el acceso de confianza de un proveedor externo de plataformas de datos para alcanzar información de múltiples compañías.
Un patrón similar rodeó a Finzly, proveedor estadounidense de infraestructura de pagos interbancarios conectado a redes como ACH, Fedwire y Swift, así como a firmas farmacéuticas como Eli Lilly, donde las investigaciones internas no hallaron intrusiones directas en sus redes centrales.
Pero la lista sigue creciendo porque agregaron a Mastercard, del cual afirman que obtuvieron: nombres de titulares de tarjetas, correos electrónicos y números móviles de programas de Medio Oriente y África, además de reservas premium de viajes y comidas
Igualmente incluyeron a Block (Cash App), la empresa estadounidense de servicios financieros y pagos digitales con sede en San Francisco, fundada en 2009 por Jack Dorsey y Jim McKelvey, de la cual supuestamente obtuvieron IDs de anuncios y correos electrónicos de clientes hasheados.
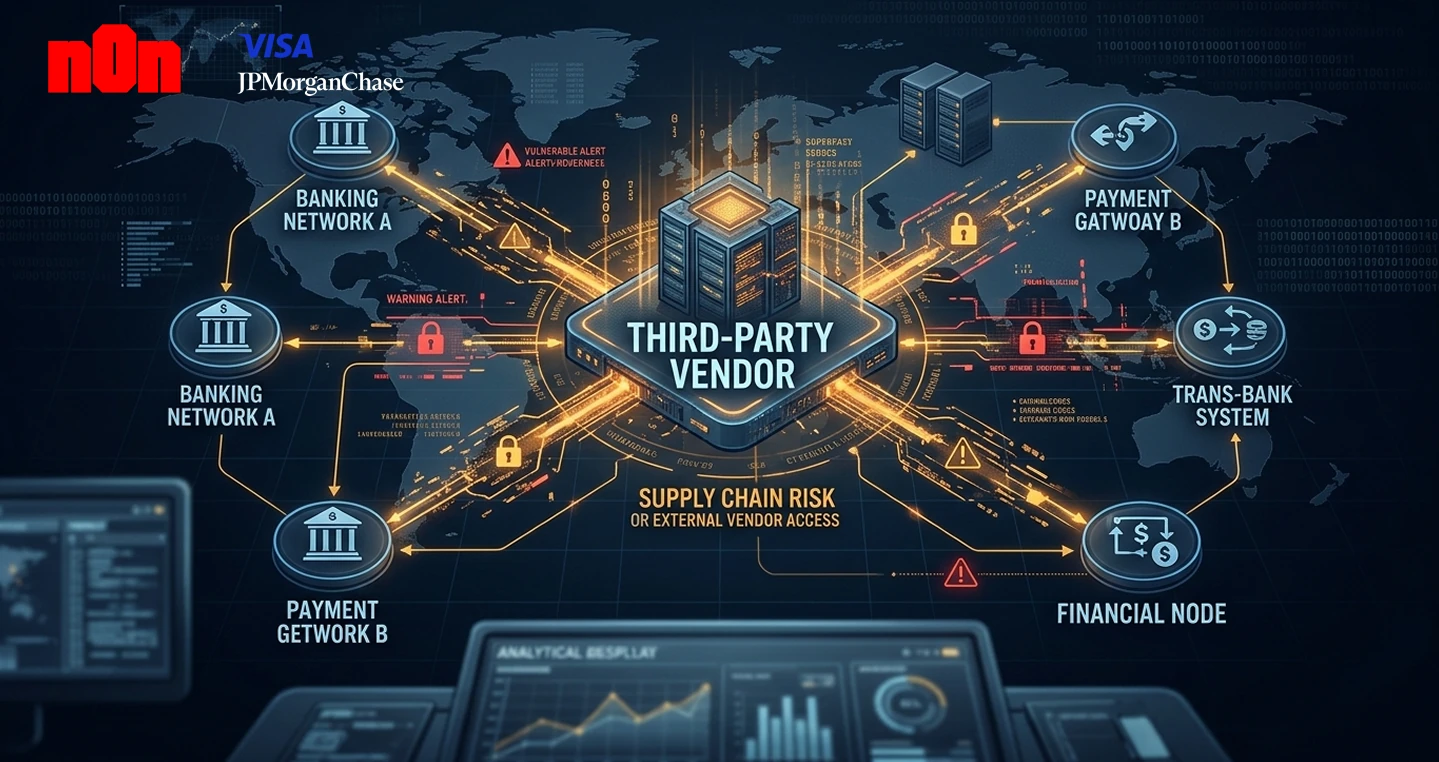
Este fenómeno ilustra el peso crítico del riesgo de terceros (supply chain risk), en las entidades financieras modernas que operan sobre redes densas de proveedores de marketing, analítica de datos, procesamiento regional e integraciones vía API.
Un solo eslabón con credenciales débiles o permisos excesivos puede exponer datos asociados a marcas globales sin que los núcleos bancarios o las pasarelas de pago sufran una brecha directa de datos.
Incluso si los números de tarjetas y las cuentas bancarias permanecen intactos, la eventual filtración de correos electrónicos, historiales de reservas y perfiles de clientes premium representa un insumo valioso para campañas de spear-phishing, ingeniería social y fraudes dirigidos de alta credibilidad.
A la espera de que venza el ultimátum de 48 horas y se compruebe si n0n respalda sus anuncios con pruebas verificables, el episodio muestra que el sistema financiero a pesar de su fortaleza cibernética, posee un perímetro real que se extiende hasta cada proveedor externo donde ya no es posible controlar lo que sucede.