El sector de las finanzas descentralizadas (DeFi) y la infraestructura multicadena se ha vuelto literalmente en un campo minado. Todos los días alguna noticia nos revela cómo el ecosistema cripto vive bajo la amenaza de convertirse en el escenario de una intrincada batalla de ciberseguridad.
Muestra de ello, es que en un lapso de apenas 48 horas, NEAR Intents, uno de los protocolos pioneros en la visión de abstracción de cadenas (Chain Abstraction), pasó de acaparar los titulares por interceptar los fondos robados en el multimillonario hackeo al exchange Bitget a sufrir una brecha de seguridad en sus propios contratos inteligentes que le costó aproximadamente 3.8 millones de dólares.
Earlier today NEAR Intents services were stopped after a security incident was detected. The incident was caused by a bug in the Omni deposit and withdrawal infrastructure interaction with NEAR Intents smart contract.
The preliminary report indicates the total loss of…
— NEAR Intents (@near_intents) October 1, 2026
El incidente, ocurrido este jueves reaviva el debate sobre los riesgos estructurales de la interoperabilidad entre blockchains y plantea serias interrogantes sobre si el protocolo se convirtió en el objetivo directo de una represalia cibernética tras su intervención activa en el rastreo de fondos ilícitos.
Para comprender el contexto en el que se produce esta vulnerabilidad, es necesario retroceder a los eventos de la última semana de septiembre, luego del devastador ciberataque contra la plataforma Bitget, donde cibercriminales sustrajeron más de 380 millones de dólares, los atacantes comenzaron a buscar vías de salida para lavar los activos a través de diversos puentes y protocolos sin custodia.
Entre los destinos elegidos por los delincuentes estuvo NEAR Intents, una infraestructura diseñada para permitir intercambios (swaps) entre múltiples blockchains mediante una red de solucionadores (solvers) independientes.
— Alex Shevchenko 🇺🇦 (@AlexAuroraDev) September 28, 2026
No obstante, según declaraciones ofrecidas por Alex Shevchenko, director general de NEAR Intents, en la red social X, los atacantes intentaron canalizar más de 50 millones de dólares a través de su plataforma.
Sin embargo, el motor de seguridad del protocolo, conocido como sistema SHIELD, identificó los patrones de enrutamiento y bloqueó la abrumadora mayoría de los intentos de transferencia acabando con las aspiraciones de los ciberpiratas.
Obviamente, la intervención logró congelar de manera directa unos 503.000 dólares a mitad de camino, mientras que solo una fracción menor (aproximadamente 166.000 dólares) logró filtrarse antes de que se aplicaran los filtros defensivos.
El movimiento de NEAR Intents generó una intensa discusión dentro de la comunidad cripto, porque al intervenir para frenar el flujo de fondos robados, el protocolo marcó una clara diferencia respecto a otras plataformas de intercambio cruzado como THORChain, que han mantenido una postura filosófica de estricta neutralidad y resistencia a las solicitudes de congelamiento.
Aunque la acción de NEAR Intents fue aplaudida por analistas de cumplimiento normativo y firmas de seguridad, también colocó una enorme diana sobre la espalda de su infraestructura. Y es que, apenas dos días después de que se hicieran públicos los detalles sobre el bloqueo a los atacantes de Bitget, la infraestructura de NEAR Intents sufrió un exploit quirúrgico.
NEAR Intents @near_intents suffered a ~$3.8M exploit due to a vulnerability affecting its deposit and withdrawal infrastructure. The attacker drained assets from a BNB Chain hot wallet, with the stolen funds subsequently routed through KuCoin and bridged to Bitcoin. NEAR Intents… https://t.co/GRGIBqtYNu
— BlockSec Phalcon (@Phalcon_xyz) October 1, 2026
El investigador de seguridad on-chain ZachXBT y la firma de análisis BlockSec Phalcon fueron los primeros en dar la alarma tras detectar una serie de salidas irregulares desde una billetera caliente (hot wallet) de NEAR Intents alojada en BNB Chain (BSC).
El atacante logró explotar un fallo de software en la interacción entre la infraestructura de depósitos y retiros conocida como Omni y el contrato inteligente (Smart Contract) principal de NEAR Intents.
Aprovechando esta falla en la integración, el perpetrador drenó cerca de 3.8 millones de dólares en activos e inmediatamente después de extraer los fondos de la red BSC, el atacante consolidó el botín y lo enrutó a través del exchange KuCoin para finalmente convertir la totalidad de los activos a Bitcoin y dispersar el rastro.
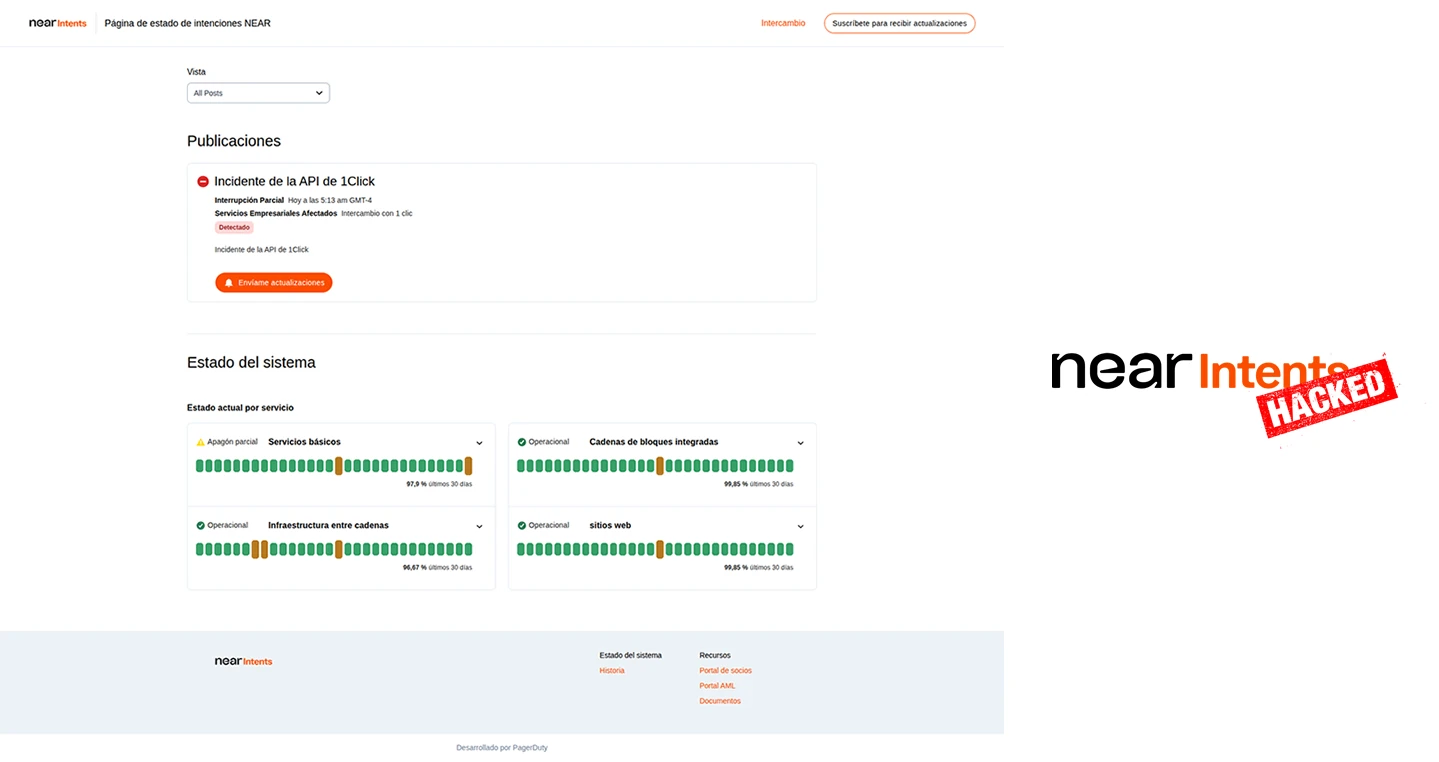
Ante la detección del ataque, el equipo de NEAR Intents actuó con rapidez suspendiendo temporalmente los servicios globales y deshabilitando las funciones de depósito y retiro en al menos 11 redes blockchain, entre las que se incluyen BNB Smart Chain, Polygon, TON, Optimism, Avalanche, Stellar, Monad, X Layer, ADI, Scroll y Plasma.
Aunque la versión oficial emitida por los desarrolladores califica el incidente como un error en la lógica de interacción entre el contrato y la infraestructura Omni, diversos analistas concuerdan en que la coincidencia temporal es difícil de ignorar.
En el ecosistema del cibercrimen de alto nivel —frecuentemente vinculado a grupos con patrocinio estatal como Lazarus Group—, cuando un protocolo interrumpe un operativo de blanqueo de decenas de millones de dólares, se convierte de inmediato en un objetivo prioritario de auditoría adversa.
Es habitual que estos grupos dediquen recursos intensivos a inspeccionar minuciosamente el código fuente de las plataformas que les hicieron frente, buscando cualquier brecha técnica no detectada para asestar un golpe de castigo o desestabilizar el servicio.
Si bien el bug en el contrato de Omni pudo haber estado presente en el código durante semanas o meses, la presión y el escrutinio malicioso desatados tras la activación del sistema SHIELD, posiblemente habrían sido el catalizador que aceleró su descubrimiento y explotación.
A diferencia de otros colapsos en el sector DeFi donde las pérdidas recaen sobre los usuarios, la administración de NEAR Intents emitió un comunicado oficial confirmando que el fallo en el contrato inteligente ya fue parcheado y que reanudaría gradualmente las operaciones a medida que concluyan las verificaciones de seguridad en el resto de las cadenas afectadas.
Lo más relevante para los usuarios es que el protocolo se comprometió a reembolsar el 100% de las pérdidas causadas por el exploit, utilizando fondos de tesorería para cubrir los 3.8 millones de dólares sustraídos.
Asimismo, el equipo de NEAR Intents confirmó que el caso ya fue elevado a las autoridades policiales y a firmas especializadas en análisis forense blockchain para rastrear las direcciones de destino en la red de Bitcoin.
El impacto en el mercado se hizo sentir de forma moderada: el token nativo NEAR registró una corrección cercana al 6% tras la noticia, aunque los desarrolladores enfatizaron que el ataque afectó únicamente a la capa de aplicación e intercambio entre cadenas y no a la seguridad del mecanismo de consenso de NEAR Protocol.
El episodio deja una lección para la industria DeFi y la infraestructura multicadena, porque se debe vigilar que en la era de la abstracción de cadenas, con grupos de ciberdelincuentes altamente capaces con herramientas agénticas de IA, la convergencia entre la gestión de riesgos de seguridad, el cumplimiento normativo y la resistencia del código es más crítica que nunca.
En cualquier caso, dónde los protocolos multicadena tienen la capacidad de decidir actuar como guardianes frente al crimen organizado, la solidez de sus contratos inteligentes debe ser imperturbable y sin errores de lógica.