Durante más de un cuarto de siglo, una sombra de sospecha estuvo rondando la mente de aquellas personas que por su trabajo llegaron a conocer los cimientos matemáticos que protegen gran parte del tráfico global de Internet a través de la criptografía.
La incógnita central giraba en torno a las curvas elípticas estandarizadas por el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST, «por sus siglas en inglés») en el año 2000, cuyos parámetros iniciales fueron suministrados por la Agencia de Seguridad Nacional (NSA, «por sus siglas en inglés») sin una explicación clara sobre su origen.
La falta de transparencia alimentó una teoría firme entre criptógrafos e ingenieros de software: ¿había seleccionado la NSA esos números a propósito para introducir una puerta trasera (backdoor) accesible únicamente para la inteligencia estadounidense?
El debate tomó un giro inesperado cuando Anthropic recientemente reveló que su modelo de inteligencia artificial, Claude, resolvió el enigma que había desconcertado a expertos durante 26 años, y lo logró en menos de 30 minutos.
El hallazgo no solo desmanteló la teoría de la conspiración más antigua de la ciberseguridad, sino que también reabrió una discusión técnica sobre las decisiones de diseño adoptadas por Satoshi Nakamoto al crear Bitcoin.
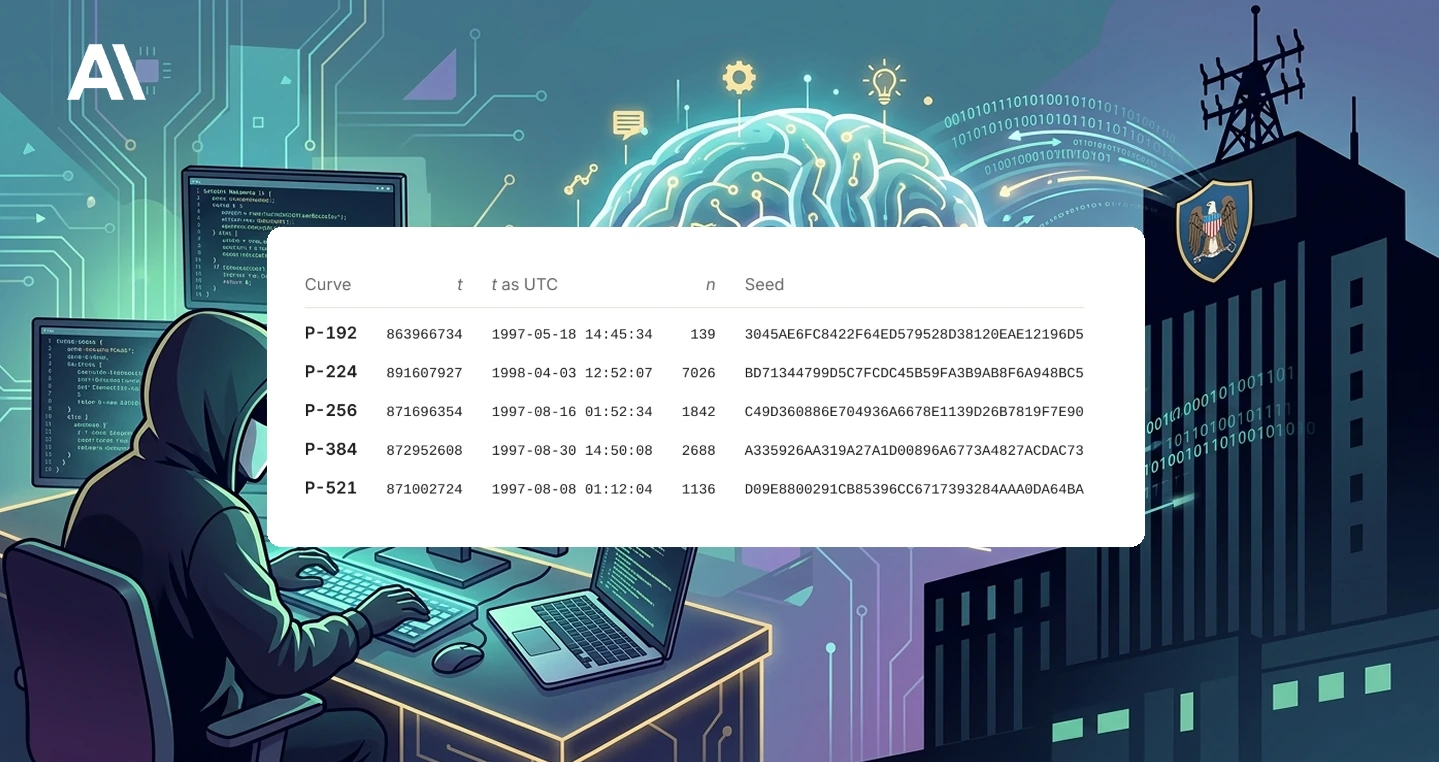
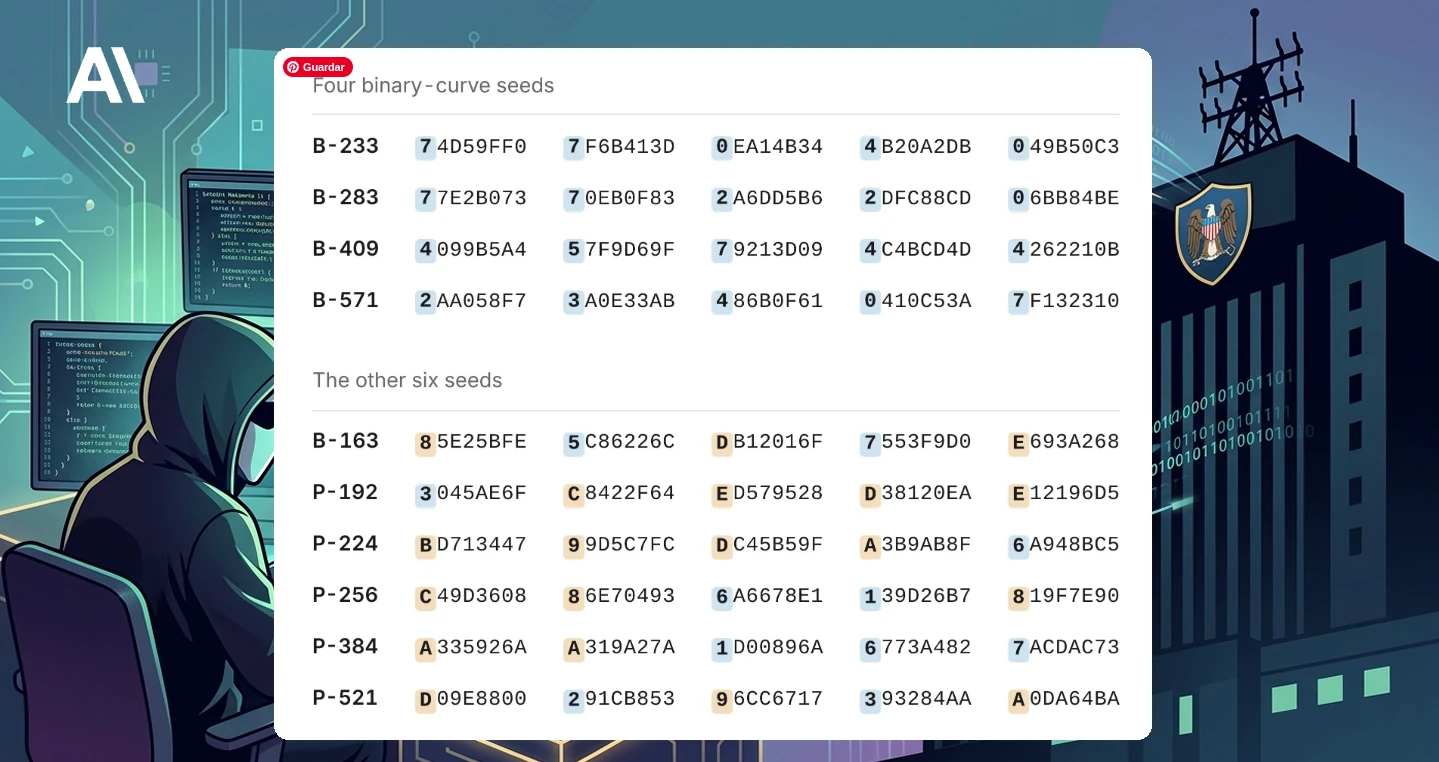
La controversia original se remonta a finales de la década de 1990, cuando el matemático de la NSA Jerry Solinas entregó una serie de valores iniciales —conocidos como “semillas” (seeds)— para la generación de curvas elípticas estandarizadas como la P-192, P-224, P-256, P-384 y P-521. Aunque estas semillas eran públicas, la ausencia de un proceso reproducible para explicar su derivación generó desconfianza.
Esta paranoia se intensificó tras las revelaciones de Edward Snowden en 2013, las cuales confirmaron los esfuerzos sistemáticos de la NSA para debilitar otros estándares criptográficos, como el generador de números pseudoaleatorios Dual EC.
A lo largo de las décadas, investigadores de la talla de Alfred Menezes, Neal Koblitz y Steve Weis intentaron infructuosamente recrear el origen de estos parámetros. En 2023, el ingeniero criptográfico Filippo Valsorda y otros colaboradores llegaron a ofrecer una recompensa superior a los 36.000 dólares para quien lograra explicar de dónde provenían esos números.
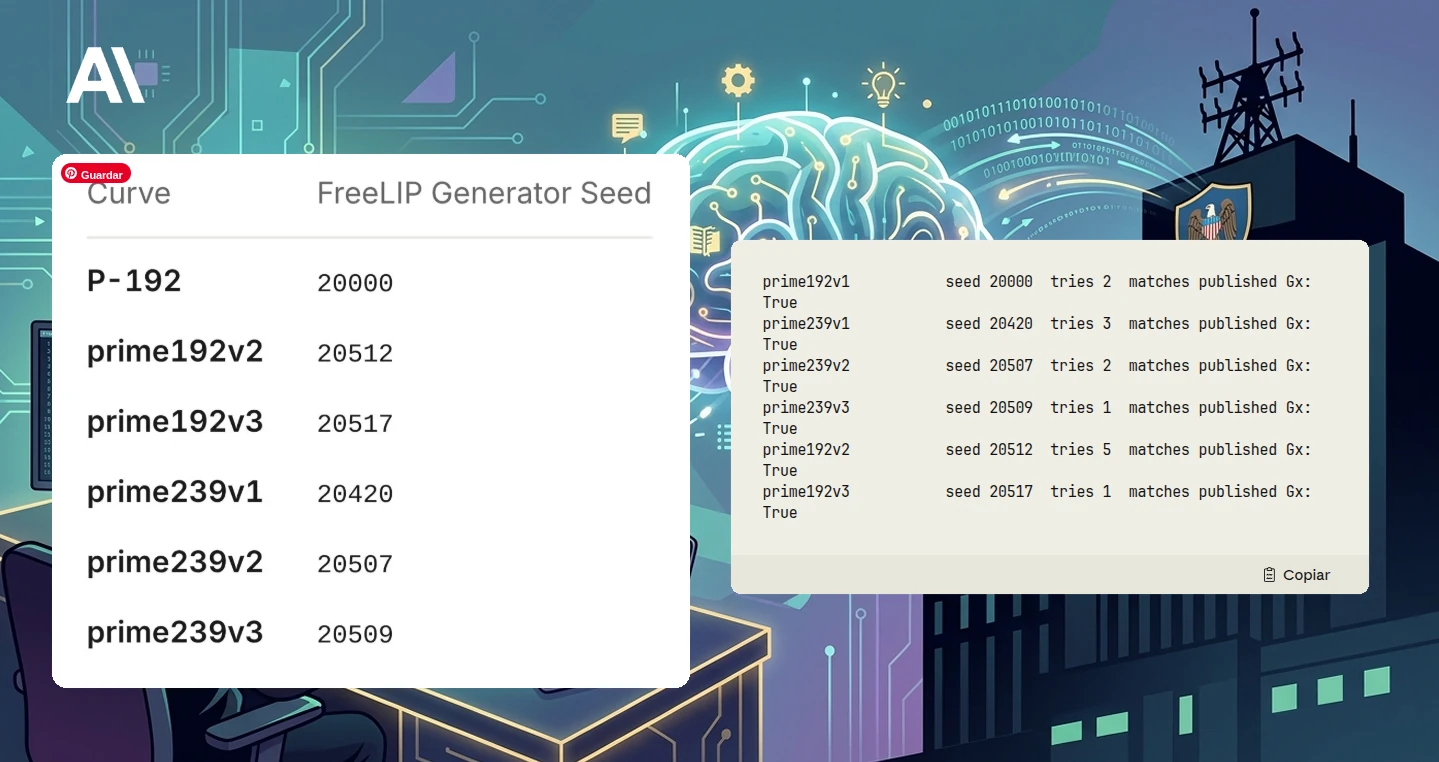
La solución no provino de una frase humorística olvidada por Solinas —la hipótesis predominante durante años—, sino de un enfoque sistemático ejecutado por Claude. Al evaluar el problema sin los sesgos de investigaciones previas, la IA rastreó las cinco semillas del NIST hasta lrand48, un generador de números aleatorios estándar presente en bibliotecas antiguas del lenguaje C. El modelo demostró que las semillas fueron generadas simplemente alimentando este algoritmo con marcas de tiempo Unix (timestamps) de los años 1997 y 1998.
Para la popular curva P-256, Claude reprodujo exactamente la secuencia requerida al evaluar la iteración número 1.842 del generador, que al tratarse de un algoritmo determinista e investigable por cualquier persona, la posibilidad de que la NSA hubiese seleccionado meticulosamente una estructura con una puerta trasera oculta se redujo drásticamente, confirmando que los números derivaban de un procedimiento rudimentario de la época.
Para comprender por qué este descubrimiento causó revuelo en el ecosistema cripto, es necesario analizar cómo funcionan las curvas elípticas en la criptografía de clave pública que son ampliamente utilizadas en las criptomonedas.
Tanto el estándar NIST P-256 como la curva de Bitcoin pertenecen a la familia de la Criptografía de Curva Elíptica (ECC, «por sus siglas en inglés»), la cual permite verificar firmas digitales de forma matemática sin revelar las claves privadas subyacentes.
Las curvas elípticas sobre campos finitos responden a la ecuación general de Weierstrass: y 2 =x 3 +ax+b. La fortaleza y el comportamiento de la curva dependen directamente de la elección de los coeficientes a y b: NIST P-256: Para definir esta curva, el NIST fijó a=−3 y utilizó una constante aleatoria de 77 dígitos decimales para el coeficiente b, derivada de la semilla suministrada por la NSA.
Al no explicarse cómo se obtuvo esa constante de 77 dígitos, los criptógrafos temían que la NSA hubiera probado millones de constantes hasta dar con una que contuviera una debilidad matemática interpretable solo por ellos.
Pero el secp256k1 (Base de la criptografía de Bitcoin): Diseñada por el Certicom Institute, como curva utiliza parámetros sumamente simples y transparentes: a=0 y b=7, reduciendo la ecuación a una forma Koblitz ultra limpia: y 2 =x 3.
Satoshi Nakamoto eligió la curva secp256k1 para implementar el algoritmo ECDSA en Bitcoin en 2009. Al tener coeficientes rígidos y fijos (0 y 7), la curva secp256k1 no dejaba ningún margen de maniobra (nothing-up-my-sleeve numbers) para manipular la elección de constantes o esconder vulnerabilidades.
Tras la publicación de Anthropic, Nicolas Bacca, cofundador de Ledger, reaccionó de manera jocosa en redes sociales publicando la frase “Jaque mate, Satoshi”, sugiriendo que la evasión de las curvas del NIST por temor a la NSA había sido infundada.
Sin embargo, figuras clave del desarrollo criptográfico salieron al paso para matizar la situación. Adam Back, CEO de Blockstream y citado en el whitepaper de Bitcoin por su trabajo en Hashcash, respondió claramente, que la responsabilidad de esta desconfianza recayó exclusivamente en la NSA por su falta de transparencia y por no haber proporcionado un método reproducible desde el primer día.
En la misma línea, Pete Kim, responsable de desarrollo de billeteras en Coinbase, señaló que el temor a las puertas traseras gubernamentales fue el catalizador que impulsó la adopción de secp256k1 tanto en Bitcoin como posteriormente en Ethereum.
Desde la perspectiva de la ciberseguridad y el desarrollo de sistemas descentralizados, la decisión de Nakamoto no representa un error de cálculo, sino la aplicación estricta del principio de minimización de confianza (don’t trust, verify), ya que al elegir una estructura matemática transparente con coeficientes como b=7 eliminaba por completo la necesidad de confiar en la buena fe de una agencia gubernamental.
Para los tenedores de Bitcoin y usuarios de sistemas protegidos por las curvas del NIST, la conclusión operativa es idéntica, ya que no se requiere ninguna acción ni migración de billeteras. El hallazgo de Claude no revela una falla de seguridad en el cifrado, sino la génesis administrativa de una serie de constantes públicas.
La verdadera amenaza a largo plazo para las firmas digitales no proviene de las semillas de 1997, sino de la computación cuántica. Un ordenador cuántico de gran escala que ejecute el algoritmo de Shor podría resolver el problema del logaritmo discreto en curvas elípticas, permitiendo calcular la clave privada a partir de una clave pública expuesta, independientemente de si la curva utilizada es P-256 o secp256k1.
Aunque avances recientes como el procesador cuántico Willow de Google han reducido notablemente los márgenes de error en simulaciones complejas, la industria coincide en que aún faltan años para que exista un hardware capaz de amenazar la criptografía de la red, aunque ya se esté ofreciendo acceso temprano a esta tecnología.
El descubrimiento de Claude, cierra así un capítulo de 26 años de paranoia, demostrando que en el ámbito de la seguridad digital, la opacidad siempre genera desconfianza, y la simplicidad matemática sigue siendo la mejor defensa.
La recompensa, de 36 864 dólares obtenidos por Anthropic tras encontrar las semillas según el comunicado de la empresa, se donarán al Internet Security Research Group (ISRG, «por sus siglas en inglés»), una organización sin fines de lucro de beneficio público, constituida en California en mayo de 2013 por Josh Aas y Eric Rescorla.
Su objetivo declarado es reducir las barreras financieras, tecnológicas y educativas para lograr una comunicación segura en Internet que respete la privacidad y para eso son responsables de varios proyectos cómo Let’s Encrypt: La autoridad de certificación (CA) abierta y automatizada más grande del mundo, que proporciona certificados gratuitos de seguridad de la capa de transporte (TLS/SSL) a cientos de millones de sitios Web.
Prossimo: Una iniciativa centrada en integrar lenguajes de programación seguros para la memoria (como Rust) en la infraestructura crítica de Internet (incluyendo proyectos como Rustls, ntpd-rs y Rust for Linux).
Y de Divvi Up: Un servicio de métricas y telemetría que respeta la privacidad, desarrollado mediante el protocolo de agregación distribuida (Distributed Aggregation Protocol), por lo que ellos recibirán la recompensa lograda por Claude de Anthropic.