El pasado 29 de octubre de 2026 se consolidó el mayor robo registrado en la historia del sector de los activos digitales. Un total de 6.340 millones de dólares en criptomonedas se evaporaron de las billeteras calientes (hot wallets) de Binance, la plataforma de intercambio cripto más grande del mundo por volumen de comercio.
Sin embargo, el origen de este desastre no residió en un fallo algorítmico de la cadena de bloques, ni en un error de diseño de la infraestructura criptográfica de firma, porque la puerta de entrada a los sistemas de producción del gigante cripto se abrió a través de la brecha más antigua y persistente de la ciberseguridad: el factor humano.
Este factor fue explotado mediante varios ataques de ingeniería social quirúrgicos a lo largo de varios meses, que derivaron en la inyección de software malicioso en una máquina local de un desarrollador de Binance que buscaba ofertas de empleo.
https://t.co/sU9dUqLQDH
— Binance (@binance) November 3, 2026
De hecho, desde Binance se ha compartido lo sucedido de forma detallada con la comunidad cripto a través de su cuenta en la red social X, donde señalaron: “Nuestra investigación actual indica que se trató de una campaña sofisticada de varias etapas. No fue una brecha aislada ni un simple incidente de phishing.
“Los atacantes combinaron diversas técnicas, entre ellas: ingeniería social mediante falsas entrevistas de selección de personal, descarga de software malicioso, compromiso de herramientas internas de IA, vulneración de dispositivos terminales (endpoints y un método avanzado de autorización de transacciones”.
Ante la magnitud de la brecha, Peter Todd, el reconocido criptógrafo y desarrollador de software, que además fue uno de los desarrolladores que contribuyó tempranamente al desarrollo de Bitcoin, involucrado en proyectos centrados en blockchain y privacidad, emitió una declaración contundente a través de la red social X:
If @binance had simply required their employees to use @QubesOS, this $6 billion hack probably would have failed. …and I know of multiple other non-public instances where this type of hack has happened in October alone. Use Qubes.
— Peter Todd (@peterktodd) November 3, 2026
“Si @binance simplemente habrían exigido a sus empleados que utilizaran @QubesOS Este hackeo de 6 mil millones de dólares probablemente habría fracasado. …y conozco otros muchos casos no públicos donde este tipo de hackeo ocurrió solo en octubre. Usa Qubes”.
El análisis de Todd plantea un debate ineludible para la industria. ¿Puede un cambio de paradigma en la arquitectura del sistema operativo de los empleados mitigar la amenaza de sofisticados ataques patrocinados por Estados? La respuesta corta es, sí pero con ayuda de otras técnicas profilácticas.
Para ir al centro de la controversia, de acuerdo con el informe preliminar de Binance y las investigaciones coordinadas por el FBI —que atribuyen la operación al grupo norcoreano TraderTraitor—, la campaña se desplegó en varias etapas a lo largo de 2026. Este grupo también es conocido como Jade Sleet, Pressure Chollima, Slow Pisces, UNC4899 y está asociado al Lazarus Group.
El punto de inflexión decisivo ocurrió en septiembre, cuando un ingeniero de software de Binance (referido como Ingeniero B) fue abordado en una plataforma profesional de reclutamiento por un actor malicioso que suplantaba la identidad de un director de proyectos.
Para generar máxima confianza, la organización desplegó a un falso representante de Recursos Humanos que realizó una videollamada interactiva en tiempo real mostrando un rostro humano y respaldando su identidad con perfiles legítimos en redes sociales.
En la segunda fase del falso proceso de selección, se instó al ingeniero a ejecutar un ejercicio de programación dentro de su computadora corporativa. La “prueba técnica” contenía un malware de día cero (0-day) con técnicas de ofuscación capaces de burlar los software antivirus corporativos.
Al ejecutarse el instalador, el script realizó una sustitución sigilosa en el sistema de archivos para reemplazar pyenv con una versión troyanizada y con la herramienta pyenv modificada, los atacantes establecieron un canal de comando y control (C2) sobre el equipo de trabajo de Ingeniero B.
Semanas más tarde, explotaron una herramienta de IA interna corporativa como trampolín para escalar privilegios de forma lateral hasta la computadora de un ingeniero de DevOps de billeteras (Ingeniero A), obteniendo un token con permisos para desplegar contenedores.
El 29 de octubre, usando credenciales comprometidas, desplegaron un contenedor malicioso que vulneró la infraestructura de firma. Entre las 17:15 UTC y las 23:56 UTC, los atacantes drenaron fondos masivos en Bitcoin (BTC), Solana (SOL), XRP (XRP) y Optimism (OP), culminando con la explotación del estándar EIP-7702 en Ethereum (ETH).
Esta especificación les permitió delegar derechos de ejecución sobre la billetera a un contrato inteligente malicioso on-chain, haciendo que los activos continuaran drenándose incluso después de que Binance hubiera congelado los retiros en su interfaz centralizada.
En un entorno de escritorio tradicional (sea Windows, macOS o una distribución de Linux estándar), el modelo de seguridad es monolítico. Todos los procesos ejecutados por el usuario comparten el mismo espacio de memoria, permisos y acceso a periféricos y controladores, porque básicamente es una arquitectura convencional que no es capaz de crear entornos aislados.
Si un desarrollador ejecuta un binario no verificado para probar un repositorio de código, ese proceso corre con los privilegios de su cuenta local, por lo que el malware puede inspeccionar la memoria RAM, interceptar claves de cifrado, registrar pulsaciones de teclado (keyloggers) o modificar binarios del sistema (como Homebrew o pyenv).
La presencia de un software Antivirus o EDR (Endpoint Detection and Response) resulta insuficiente si la amenaza es un 0-day no firmado o si se ejecuta dentro de flujos de trabajo legítimos de desarrollo.
De allí que, la sugerencia de Todd no apunta a mejorar la detección de software malicioso, sino a invalidar el impacto de la infección porque Qubes OS es un sistema operativo diseñado bajo el principio de “seguridad por compartimentación”.
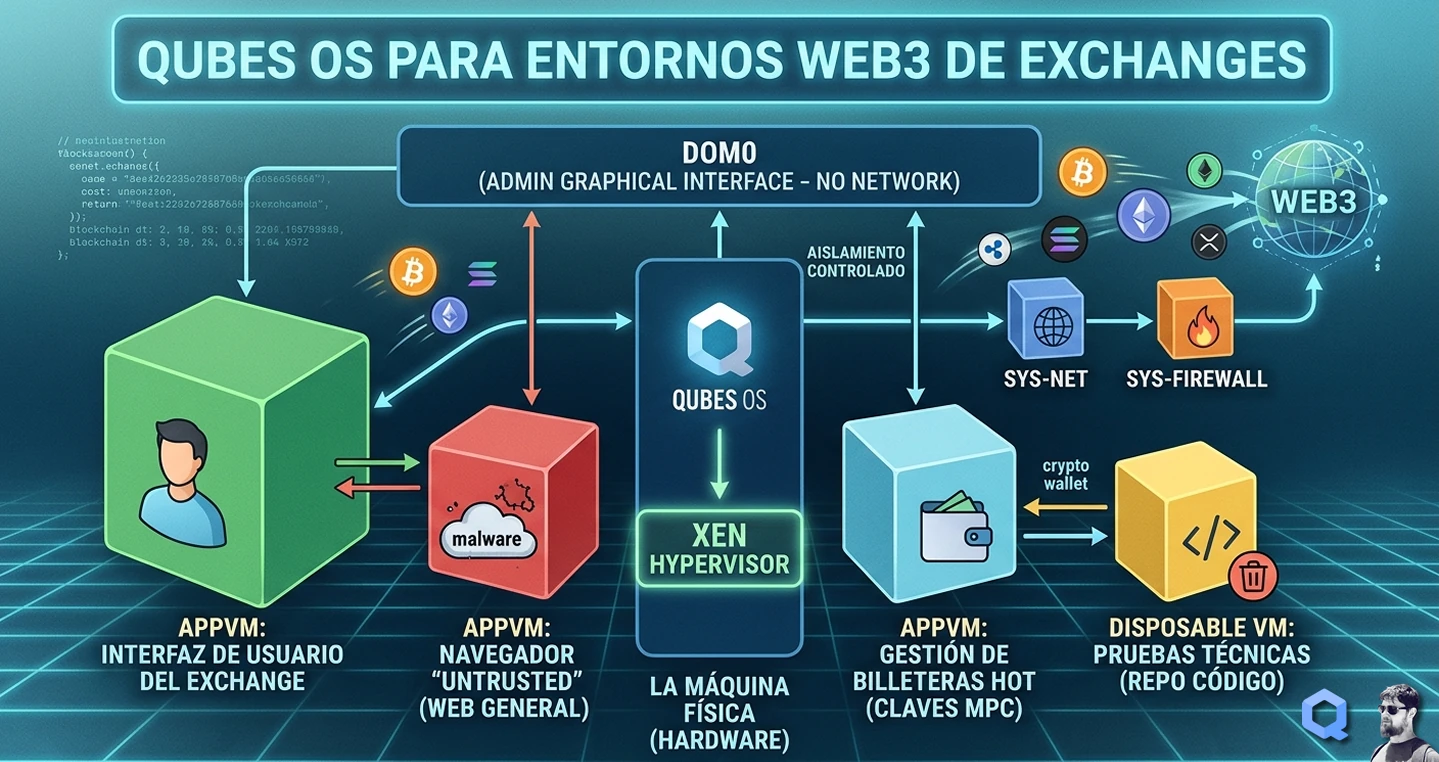
Es decir, en lugar de confiar en el aislamiento que provee el propio sistema operativo para separar aplicaciones, Qubes se ejecuta sobre un hipervisor de tipo 1 llamado Xen, el cual se posiciona directamente sobre el hardware de la máquina.
Por lo tanto, si el personal de DevOps e ingeniería de Binance hubiera operado bajo la arquitectura de Qubes OS, el ataque se habría neutralizado en la fase de infección primaria gracias a cuatro pilares fundamentales de este sistema operativo.
Primero el aislamiento de Dominios (AppVMs), ya que en Qubes, las actividades se dividen en contenedores virtuales aislados (qubes) etiquetados por colores y niveles de confianza. La entrevista de trabajo, el cliente de mensajería y la descarga del repositorio de código se habrían mantenido dentro de un qube etiquetado como Untrusted o Recruitment.
Segundo, los Entornos Desechables (Disposable Qubes) facilita que si un desarrollador que prueba un código desconocido debe abrir el entorno en una máquina virtual desechable, que no vulnerará fácilmente la seguridad de la máquina.
El ejercicio malicioso habría infectado el binario pyenv dentro de ese contenedor efímero, pero en el instante en que el usuario cierra la ventana de prueba, el contenedor completo se destruye de la memoria RAM junto con cualquier script de persistencia.
Tercero, la Incapacidad de Movimiento Lateral, porque con Qubes OS, si el troyano hubiera intentado comunicarse con su servidor de C2 no habría podido. Y es que, los qubes de desarrollo de producción o administración de billeteras (Vault-Qube) operan en máquinas virtuales completamente desprovistas de acceso a redes externas.
Un troyano alojado en el dominio de pruebas no puede romper las barreras del hipervisor Xen para infectar el entorno donde residen las herramientas de IA corporativas o las llaves de despliegue de contenedores.
Y cuarto, la Gestión Aislada de Periféricos, porque Qubes OS gestiona las interfaces de red (sys-net), los cortafuegos (sys-firewall) y los puertos USB (sys-usb) en máquinas virtuales separadas del núcleo del sistema, previniendo la inyección directa de código a nivel de controladores de hardware.
Obviamente, el incidente de Binance demostró que los mecanismos criptográficos avanzados, como la Computación Multi-Parte (MPC) o el almacenamiento en frío, resultan vulnerables si los endpoints humanos que los gestionan son expuestos a arquitecturas de escritorio tradicionales.
@RiccardoMasutti @binance @QubesOS I’ll remind you what I said: “this $6 billion hack _probably_ would have failed.” Obviously it doesn’t 100% prevent all human mistakes. Preventing most of them is a huge improvement already.
— Peter Todd (@peterktodd) November 3, 2026
Si bien es cierto que el planteamiento de Todd recibió alguna crítica, el mismo respondió: “Te recordaré lo que dije: “este hackeo de $6 mil millones _probablemente_ habría fallado”. Obviamente no previene al 100% todos los errores humanos. Prevenir la mayoría de ellos ya es una mejora enorme”.
Aunque Qubes OS presenta una curva de aprendizaje exigente y una demanda sustancial de recursos de hardware (procesadores con virtualización avanzada y abundante memoria RAM), la tesis de Todd deja en evidencia que para ingenieros DevOps, administradores de sistemas y custodios de infraestructura crítica en la industria Web3, la seguridad basada en detección preventiva ya no es suficiente.
Basta con ver que esta operación dejó: tres máquinas infectadas, una entrevista laboral fantasma que se prolongó por semanas, cinco meses de intenso trabajo de ingeniería social para ganar confianza y una gran lección para todos los CISOs del sector Web3.
Solo el aislamiento estricto por hardware y la incorporación de medidas profilácticas como no abrir ningún archivo de personas desconocidas en entornos de producción financiero garantiza que la ineludible falibilidad de la ingeniería social no vuelva a costar miles de millones de dólares.