El sector global de los activos digitales ha sufrido su mayor revés en lo que va de año. La plataforma de intercambio de criptomonedas Bitget, con sede en Seychelles y una base reportada de más de 120 millones de usuarios, confirmó haber sido víctima de un ciberataque de gran escala que resultó en la sustracción no autorizada de aproximadamente 387,5 millones de dólares en diversos activos digitales.
El incidente, detectado la tarde del 24 de septiembre de 2026, obligó a la entidad a congelar temporalmente los retiros de sus clientes, mientras equipos técnicos internos y firmas internacionales de ciberseguridad trabajan en la contención de los daños y el rastreo de los fondos robados.
[SECURITY NOTICE] Bitget Hot Wallet Incident — September 24, 2026
At 18:31 UTC on September 24, 2026, Bitget’s security systems detected unauthorized transfers from some of our hot wallets. Our security team activated emergency response protocols immediately.
What we have…
— Gracy Chen @Bitget (@GracyBitget) September 24, 2026
Para comprender la anatomía del ciberataque, hay que establecer que a diferencia de los ciberataques tradicionales dirigidos a la extracción o filtración de claves privadas (private keys), las investigaciones preliminares de Bitget y los análisis de firmas forenses en cadena como TRM Labs revelan un vector de ataque mucho más sofisticado.
El explotador no necesitó romper el cifrado criptográfico del almacenamiento del exchange, sino que logró comprometer un sistema de backend crítico interconectado con la infraestructura operativa de las carteras.
关于攻击原因:… https://t.co/4toExB6AYX
— Gracy Chen @Bitget (@GracyBitget) September 25, 2026
Una vez dentro del entorno del sistema, el atacante falsificó datos de transacciones y solicitudes de transferencia internas y tras presentar información manipulada pero con apariencia legítima ante los mecanismos automatizados de control y aprobación del exchange, el propio sistema de retiros de Bitget validó y autorizó las operaciones de salida.
Este fallo en los controles de verificación permitió que se drenaran masivamente los recursos desde las capas de carteras calientes (hot wallets) y carteras tibias (warm wallets), encargadas de procesar el flujo diario de operaciones. Por su parte, la arquitectura de carteras frías (cold storage), aislada de la red e internet, permaneció intacta.
Here is what we can confirm at this stage:
On the attack:
Our security team has made initial progress in tracing the source. The attacker compromised a critical backend system within our wallet infrastructure, used it to spoof transaction data, and triggered our authorization… https://t.co/5nINjwbXpC— Gracy Chen @Bitget (@GracyBitget) September 25, 2026
El incidente presenta claras similitudes estructurales con el ataque sufrido por el intercambio Bybit en febrero de 2025, ya que en ambos casos, el grupo perpetrador evitó el enfrentamiento directo con los esquemas de custodia criptográfica y prefirió manipular los datos presentados a los sistemas o firmantes autorizados, explotando vacíos de lógica en el proceso de autorización operacional.
En su primera comunicación oficial publicada horas después de haber identificado el ataque, el equipo de seguridad de Bitget estimó las pérdidas en 351,6 millones de dólares, correspondientes principalmente a fondos en Ethereum y redes compatibles con la Máquina Virtual de Ethereum (EVM), como Arbitrum, Avalanche, BNB Chain, Base y Optimism, además del XRP Ledger.
Within 24 hours of the September 24 (UTC) incident: here is our further update as promised. Our investigation with Mandiant and SlowMist is ongoing — thorough forensic analysis takes more than 24 hours, and further findings will be shared as they become available. Three key…
— Gracy Chen @Bitget (@GracyBitget) September 25, 2026
Sin embargo, tras una revisión técnica más profunda que incluyó el rastreo de transacciones en la red TRON y en Zcash (ZEC), Bitget elevó la cifra consolidada a 387,5 millones de dólares, tal y como lo indicado en su comunicado publicado el viernes 25 de septiembre en horas de la mañana.
Entre los activos afectados se encuentran sumas sustanciales de Ether (ETH), XRP, Tether (USDT), USD Coin (USDC), Zcash (ZEC), TRON (TRX), Wrapped Gold (XAUt), Avalanche (AVAX) y Binance Coin (BNB).
El movimiento inicial de los fondos reflejó un alto nivel de preparación logística porque en la red Ethereum, el atacante consolidó una parte sustancial de las ganancias en direcciones principales para luego fragmentar los activos en monederos recién creados con saldos uniformes de aproximadamente 10.000 ETH.
Un patrón idéntico se observó en el XRP Ledger, donde los fondos desviados se distribuyeron hacia cuentas secundarias cargadas con montos exactos de 20 millones de XRP. De forma paralela, el atacante ejecutó operaciones de conversión acelerada.
Para esto se utilizaron protocolos de intercambio descentralizado (DeFi) como SunSwap en TRON y servicios cross-chain como THORChain, Across y Chainflip, con los que se realizaron permutas masivas hacia Bitcoin (BTC) y Ether (ETH), en un intento por desvincular los saldos de sus direcciones de origen y dificultar las órdenes de congelamiento preventivo en redes centralizadas.
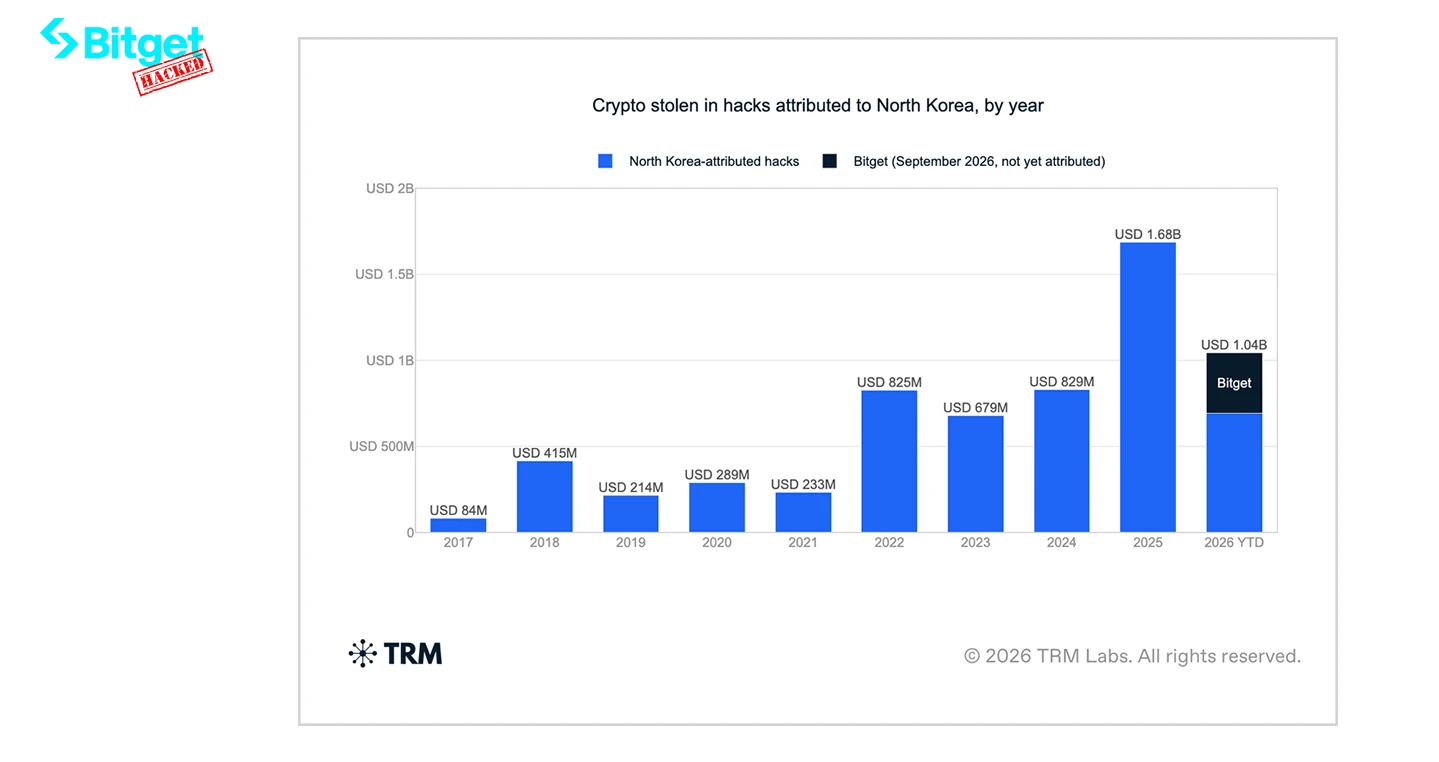
Aunque las empresas de análisis en cadena como TRM Labs aún mantienen una postura de cautela antes de emitir una atribución técnica definitiva, la CEO de Bitget, Gracy Chen, señaló que la participación de actores vinculados a Corea del Norte es “muy probable”.
Esta hipótesis se fundamenta en varios hallazgos clave recopilados durante las primeras horas de la investigación, como rutas de acceso a la red, ya que se detectó el uso de direcciones IP y redes privadas virtuales (VPN) previamente asociadas con la infraestructura operativa de grupos cibernéticos norcoreanos.
También por las coincidencias en la red de blanqueo, porque las direcciones utilizadas para canalizar los fondos muestran conexiones directas en la cadena de bloques con billeteras empleadas en ataques anteriores atribuidos por el FBI al colectivo TraderTraitor (Lazarus Group), incluyendo los ciberataques contra Bybit y el puente AFX Bridge.
Y finalmente, por los patrones de dispersión de fondos empleado, que es básicamente la estrategia de consolidación rápida, conversión inmediata a activos de alta liquidez y fraccionamiento en direcciones durmientes en bloques redondos coincide con los manuales tácticos exhibidos por los ciberdelincuentes estatales de Pionyang en incidentes pasados.
Our attacker addresses are publicly listed and actively tracked. We are formally asking @THORChain to refuse service to these addresses. Decentralization is a design principle, not a shield for facilitating known stolen funds.
The industry is watching. https://t.co/rOzV9kpu0F— Gracy Chen @Bitget (@GracyBitget) September 26, 2026
Obviamente, ante la gravedad de la situación, Bitget activó sus protocolos de respuesta de emergencia, suspendiendo temporalmente todos los retiros en la plataforma mientras se realizaba un monitoreo exhaustivo de la infraestructura.
Para mitigar la incertidumbre entre sus usuarios, la directiva del exchange confirmó que las pérdidas económicas totales serán absorbidas por su Fondo de Protección al Usuario, el cual contaba con una reserva auditada superior a los 464 millones de dólares previa al ataque.
Asimismo, la empresa contrató los servicios de las firmas especializadas Mandiant y SlowMist para auditar el código fuente, cerrar la vulnerabilidad en el backend y supervisar la remediación de la infraestructura técnica.
Para incentivar la cooperación de la comunidad y la industria, Bitget anunció un Programa de Recompensas por Recuperación. Este esquema ofrece un incentivo del 5% del valor total de los fondos que sean congelados con éxito, y un 5% adicional por los activos que logren ser devueltos a la plataforma.
Para coordinar estas labores, se habilitó un panel de seguimiento en tiempo real y se integró la iniciativa LazarusBounty desarrollada originalmente por Bybit.
Gracias al trabajo coordinado con emisores de criptomonedas estables y plataformas del sector, emisores como Tether y Circle procedieron a bloquear las direcciones identificadas que aún contenían USDT y USDC, impidiendo la movilización de esos activos específicos.
El ciberataque a Bitget no solo remarca la persistente amenaza que representan los grupos de ciberdelincuencia patrocinados por Estados para la industria financiera digital, sino que también traslada el foco de atención desde la seguridad criptográfica pura hacia la protección integral de los sistemas de software y los procesos de autorización en el backend de las plataformas centralizadas.