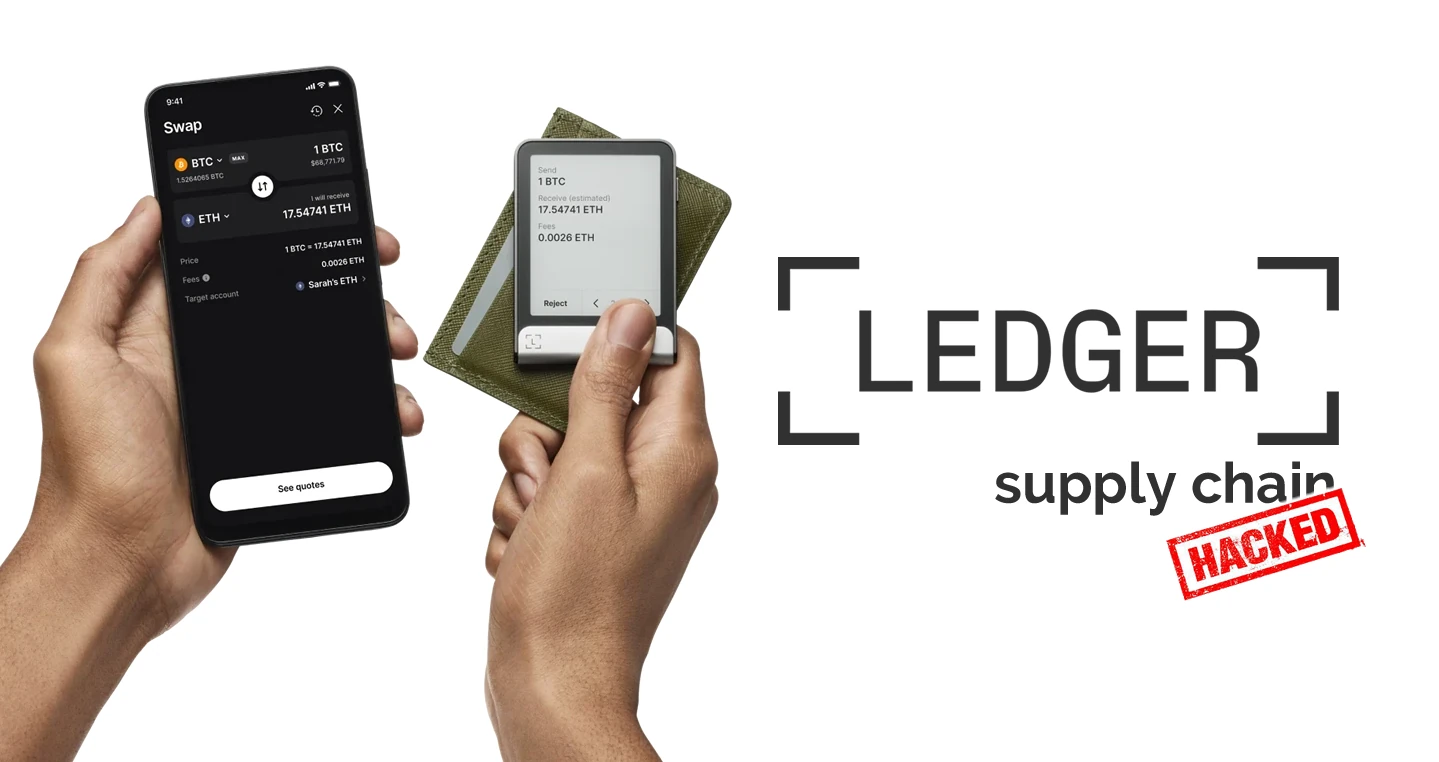
La crisis de seguridad que sacude al fabricante francés de monederos fríos Ledger no se detiene y conforme se suman las horas parece que se agrava, pasando de ser un incidente aislado a lo que podría ser un compromiso sistémico en los canales de distribución física globales.
Este suceso que comenzó como sospechas focalizadas en los dispositivos Ledger Nano X vendidos en Asia por un proveedor en particular, se ha extendido y ha escalado tras la confirmación de que se encontraron otros modelos de reciente generación que también están intervenidos con un implante.
De allí que la industria está comenzando a reaccionar para tomarse más seriamente lo que está ocurriendo con los dispositivos Ledger intervenidos y por ello gigantes del retail europeo y competidores clave en la industria de la autocustodia han tomado de medidas drásticas para contener el fallo en la cadena logística que afecta a los usuarios.
Este martes, hubo un nuevo giro de los acontecimientos, porque hasta ahora, las alertas sobre modificaciones de hardware y modificación de la cadena de suministro (supply-chain attack) parecían concentrarse en la serie Ledger Nano.
Sin embargo, una reciente publicación de Mark Karpelès (ex CEO de Mt. Gox, conocido en X como @MagicalTux) ha confirmado que el problema también abarca modelos con pantalla táctil de gama reciente, como el Ledger Flex.
Ledger Flex sold at Singapore Airport confirmed to contain a spy implant! @BenYorke found suspicious marks on his @Ledger and sent it to me rather than using it, that was probably the best decision here. https://t.co/aP7gDEbvtq https://t.co/3VumJyBFD2 https://t.co/2NtXWIbJYs
— Mark Karpelès (@MagicalTux) October 13, 2026
Karpelès reveló que un dispositivo Ledger Flex adquirido en el Aeropuerto Internacional de Changi (Singapur) presentaba modificaciones físicas anómalas. El usuario Ben Yorke (@BenYorke) notó marcas extrañas en el empaque y cuerpo del equipo, optando por no configurarlo y enviárselo a Karpelès para un análisis forense.
La inspección inicial desveló la presencia de cables delgados no oficiales soldados directamente a la placa del dispositivo y conectados a la cubierta trasera, confirmando la existencia de un implante físico.
Este hallazgo demuestra claramente que los atacantes no solo interceptaron modelos antiguos o económicos, sino también unidades Flex con conectividad NFC y pantallas E-Ink, lo que amplía aún más el escenario de daño tanto para la marca como para los usuarios.
Si bien Ledger todavía no querido confirmar que la cadena de suministros de Europa también podría tener dispositivos intervenidos, este martes el impacto en esa región se confirmó en los hechos, luego que a través de un comunicado oficial en X, Ledger confirmó la suspensión inmediata de las ventas de todos sus dispositivos en MediaMarkt Saturn, la cadena minorista de electrónica más grande del continente.
Update on Ledger devices at MediaMarkt Saturn 🔽 As of Oct. 13th, MediaMarkt Saturn has stopped, with Ledger’s alignment, the sale of Ledger devices in their stores and online while the investigation continues, following the report of an implant from one customer in Germany. No loss of funds were reported. We have no indication that Ledger’s infrastructure, systems or services were compromised. Ledger Support is reviewing user reports, and Ledger’s cybersecurity experts, the Donjon will be examining the devices we receive: https://t.co/QzukOZdEzq. If you have questions about a device you bought, contact Ledger Support at https://t.co/QzukOZdEzq. Ledger will never call you, message you directly or ask for your 24-word recovery phrase. Many claims and figures circulating online are unverified. Scammers often try to take advantage of incidents like this. Rely only on official Ledger and MediaMarkt Saturn channels for updates. We will share more as the investigation continues.
— Ledger (@Ledger) October 13, 2026
La decisión se tomó de mutuo acuerdo tras recibir el reporte de un cliente en Alemania que identificó un implante físico en su unidad. Aunque la firma sostiene que “no existen indicios de que la infraestructura, sistemas o servicios centrales de Ledger hayan sido comprometidos” y que su equipo de ciberseguridad (Donjon) analizará las unidades afectadas, la medida de la cadena alemana evidencia que el canal de distribución europeo se encuentra seriamente comprometido.
Ledger ha reiterado a los usuarios la recomendación de verificar sus dispositivos únicamente mediante soporte oficial, y que “Muchas afirmaciones y cifras que circulan en línea no están verificadas”. Además, recordó que la compañía jamás solicitará la frase de recuperación de 24 palabras por ninguna vía.
Following recent supply-chain incidents, we decided to reduce the number of resellers so we can more effectively check those we work with. Let us be very clear: there is not a single piece of evidence that Trezor devices have been compromised. This is a preventive step, taken out of an abundance of caution. We also want to thank everyone involved for the cooperation, and for the years of work putting Trezor in people’s hands.
— Trezor (@Trezor) October 13, 2026
Obviamente, la crisis de Ledger no se quedó sólo en el fabricante porque ante el riesgo reputacional y la desconfianza generalizada en la distribución de terceros, Trezor, el principal competidor de Ledger, anunció un giro radical en su estrategia comercial.
En un comunicado publicado por su cuenta oficial en X, la firma checa anunció que reducirá significativamente su red de revendedores autorizados a nivel global a partir del 1 de enero de 2027, con el fin de auditar directamente a cada socio comercial restante.
En una carta dirigida a sus distribuidores, firmada por el equipo directivo, Trezor enfatizó: “Un monedero de hardware es tan seguro como el camino que recorre para llegar a su propietario. Cada dispositivo que pasa por manos que no podemos verificar adecuadamente pone en riesgo los ahorros de alguien”.
Aunque Trezor aclaró enfáticamente que no existe evidencia alguna de que sus dispositivos hayan sido manipulados y que la medida se toma “por exceso de precaución”, el movimiento funciona de facto como una medida profiláctica para restringir el control de su propia cadena de suministro y minimizar los puntos intermedios donde un hardware wallet pueda ser interceptado.
Los analistas en ciberseguridad, invitan a evitar compras en tiendas físicas y aeropuertos en incluso en mercados de segunda mano, ya que tanto los minoristas autorizados, las tiendas libres de impuestos (duty-free) y los dispositivos comprados en Marketplace y otros mercados en línea, están expuestos a manipulación tanto en almacenes o puntos de tránsito.
De igual forma, se debe realizar una inspección visual severa del dispositivo, porque cualquier señal de manipulación en el sello, Holograma o marcas inusuales en el chasis debe ser motivo para abstenerse de encender o ingresar fondos en el dispositivo de hardwallet.
Por último, se sugiere a los usuarios que desean adquirir dispositivos de este tipo, a realizar sus adquisiciones directamente al sitio Web del fabricante tomando debidamente las consideraciones del caso, para evitar ser estafados por sitios Web de Phishing. Tanto Ledger como Trezor enfatizan que la compra directa al fabricante sigue siendo la vía más recomendada para mitigar el riesgo de interceptación en ruta.
Por lo pronto, este suceso parece que podría desencadenar en algo muy grande cuando las autoridades policiales intervengan en las investigaciones.